 カツプロ(ホーム)
 カツプロチャットAI
 カツプロ AI SEO
 サーバーウォッチ
 セキュリティ診断
 SEO診断
 AIO診断
 SNSアカウント診断
 MoteRaku
 デザインギャラリー
 画像ツール
 ファビコン生成
 OGPの見え方チェック
 文字の読みやすさチェック
 カツプロPR
 SNS文字数カウント
 Instagram画像分割
 QRコード作成
 レビュー
 見積書・請求書
 電子印鑑作成
CursorのClaude Code拡張に偽物|SSH侵入の実態と対策
かつ
2026/10/31
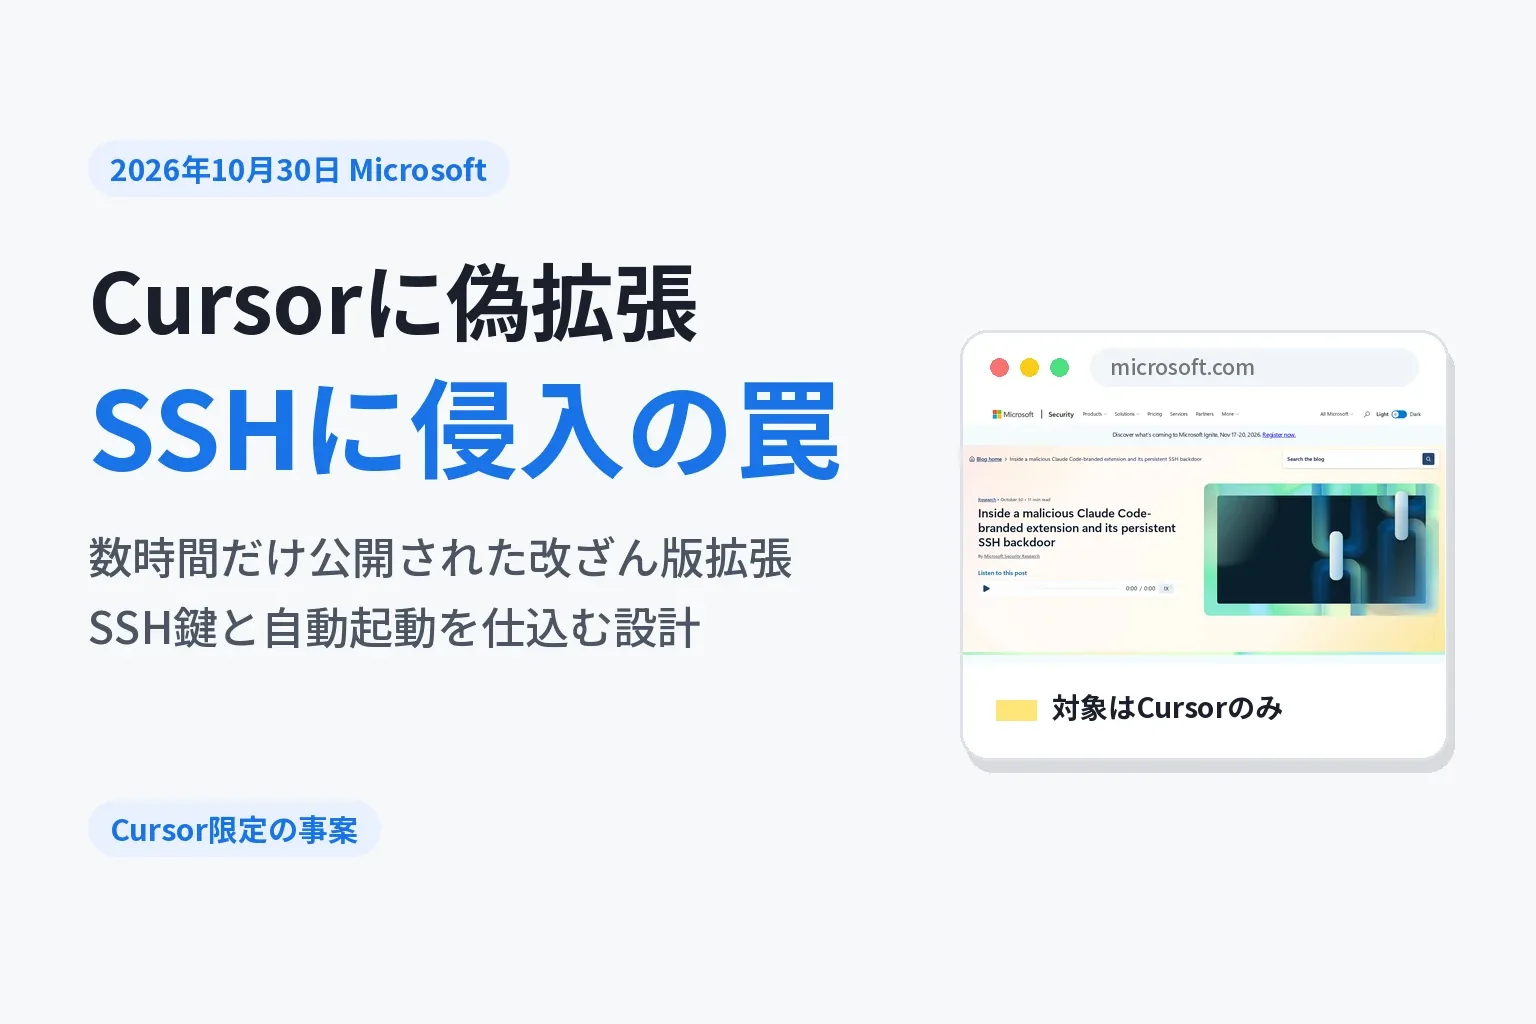
WebアプリやAIコーディングの開発環境「Cursor」の拡張機能マーケットプレイスで、AnthropicのClaude Code拡張の名前をそのまま使った改ざん版が配布されていたと、Microsoftが2026年10月30日に公開した記事で報告した(公式ページ)。対象となったのはバージョン2.1.313と2.1.312の2つで、Cursorの拡張マーケットプレイスでのみ確認されている(公式ページ)。
Cursorの報告によると、この改ざん版拡張は2026年10月29日の午前2時27分から午後1時35分まで(米太平洋夏時間)マーケットプレイス上で配布されていた(公式ページ)。この時間帯にインストールまたは自動更新した利用者が対象になり得る。
Microsoftは、同じ名前の拡張がMicrosoft Visual Studio Marketplaceやnpmの@antropic-ai/claude-codeからは配布されておらず、これらは今回の件の影響を受けていないことを確認している(公式ページ)。AnthropicもMicrosoftに対し、自社システムが侵害された事実はなく、この改ざん版をAnthropicが開発したものでもないと回答した(公式ページ)。現時点の証拠はすべて、今回の事案がCursorマーケットプレイスに限られていることを示している(公式ページ)。
3行でまとめると
- Cursor拡張マーケットに限定 2026年10月29日、Claude Code名の改ざん版拡張(v2.1.313・v2.1.312)が数時間だけ配布された(公式ページ)
- 狙いはSSH経由の持続的な侵入 攻撃者の鍵の登録、逆方向のSSH接続、端末起動時の自動実行を仕掛ける仕組みだった(公式ページ)
- 環境変数は「名前」だけ収集 KEYやTOKENなどを含む環境変数名を最大40件まで集めて送信しようとしたが、値そのものではない(公式ページ)
何が起きたのか
Microsoftの脅威インテリジェンスチームが、改ざんされた拡張に埋め込まれたJavaScriptを解析した(公式ページ)。この読み込みプログラム(ローダー)は、拡張機能が読み込まれるタイミングで通常の処理より先に動き、Node.jsの機能を使って端末情報の収集・ファイルの変更・OSコマンドの実行を行えるものだった(公式ページ)。
コードの実行順序は、(1)端末とユーザー情報の収集、(2)SSH公開鍵の追加とローカルSSHサービスの有効化、(3)逆方向のSSHトンネル作成、(4)OSごとの自動起動設定、(5)収集した情報の送信、という流れになっていた(公式ページ)。ただしコードが実行されたことと、各段階が実際に成功したことは別で、公式ページも「この順序は実行順を示すものであり、すべての端末で成功したことを証明するものではない」としている(公式ページ)。
ローダーはコマンドの出力を隠し、エラーも目立たないように処理して失敗を見えなくする一方、拡張機能自体は通常どおり動作し続けるため、利用者が異変に気づきにくい作りだった(公式ページ)。
影響を受けるもの・受けないもの
| 区分 | 内容 |
|---|---|
| 影響の可能性があるもの | Cursor拡張マーケットプレイスで配布されたanthropic.claude-code バージョン2.1.313・2.1.312をインストールまたは自動更新した端末(公式ページ) |
| 影響がないと確認されたもの | Microsoft Visual Studio Marketplaceで配布されるClaude Code拡張、npmの@antropic-ai/claude-codeパッケージ(公式ページ) |
| 侵害が確認されなかったもの | Anthropicの開発システム。Anthropicは自社がこの改ざん版を開発していないとMicrosoftに回答した(公式ページ) |
Cursorの報告では、多くのmacOSとWindowsの端末では、エラーや管理者権限が必要であることによって、実際のSSHアクセスは防がれていたという(公式ページ)。ただし、SSH鍵の登録や自動起動の設定、端末情報の送信自体は試みられていた可能性がある(公式ページ)。
小さな会社・Web制作者が今やること
- Cursorの拡張機能一覧を開き、Claude Code拡張(anthropic.claude-code)がバージョン2.1.313または2.1.312になっていないか確認する(公式ページ)。
- 該当バージョンを入れていた、または自動更新された形跡がある端末では、SSHの認可ファイルを確認する。macOS・Linuxなら
~/.ssh/authorized_keys、Windowsなら%USERPROFILE%\.ssh\authorized_keysとC:\ProgramData\ssh\administrators_authorized_keysに、コメントが「svc-telemetry」となっている鍵がないか見る(公式ページ)。 - 該当する鍵が見つかった場合は、公式ページに掲載されている鍵の指紋(フィンガープリント)と照合したうえで、その鍵だけを削除する。関係のない他のSSH鍵や、普段使っているリモート開発の設定はそのまま残す(公式ページ)。
- macOSは
~/Library/LaunchAgents/com.apple.sysmond.plist、Linuxはユーザーのcrontabの@reboot行、Windowsはスケジュールされたタスク「SysMon」やスタートアップフォルダのsysmon.cmdなど、該当する自動起動の設定が残っていないか確認する(公式ページ)。 - 痕跡が見つかった端末は、調査の証拠を残すためにまず他のネットワークから切り離し、調査結果次第で認証情報の変更やセッションの無効化を行う(公式ページ)。
- Microsoft Visual Studio MarketplaceやnpmのClaude Codeを使っている場合、今回の件はそのルートには影響していないと確認されているので、慌てて拡張を削除する必要はない(公式ページ)。
確かめたこと
2026年10月31日にMicrosoft Security Blogの公式ページを読み、本文に書かれている日時・バージョン番号・対象範囲・対策の記載を確認した。この記事は、この公式ページに書かれている内容のみをもとに書いている。
まとめ
Cursor拡張マーケットプレイスで配布されたClaude Code名の改ざん版拡張は、数時間で配布が止められたものの、SSH経由の持続的なアクセスを狙う仕組みを持っていた(公式ページ)。Microsoft Visual Studio MarketplaceやnpmのClaude Codeは対象外であることが確認されている(公式ページ)。Cursorを使っている場合は、バージョン確認とSSH認可ファイルのチェックを今日のうちに済ませておきたい。
出典
この記事の著者・監修
カツ
カツプロ運営者のカツです! AI・Web関連から、日常のことなど、私目線の回答も交えながらお伝えします!
この記事をシェア