 カツプロ(ホーム)
 カツプロチャットAI
 カツプロ AI SEO
 サーバーウォッチ
 セキュリティ診断
 SEO診断
 AIO診断
 SNSアカウント診断
 MoteRaku
 デザインギャラリー
 画像ツール
 ファビコン生成
 OGPの見え方チェック
 文字の読みやすさチェック
 カツプロPR
 SNS文字数カウント
 Instagram画像分割
 QRコード作成
 レビュー
 見積書・請求書
 電子印鑑作成
ARTEXと同じ“攻撃AI”を防御に使う|Strix・Shannonなど自律型AIペンテスター入門
かつ
2026/10/31
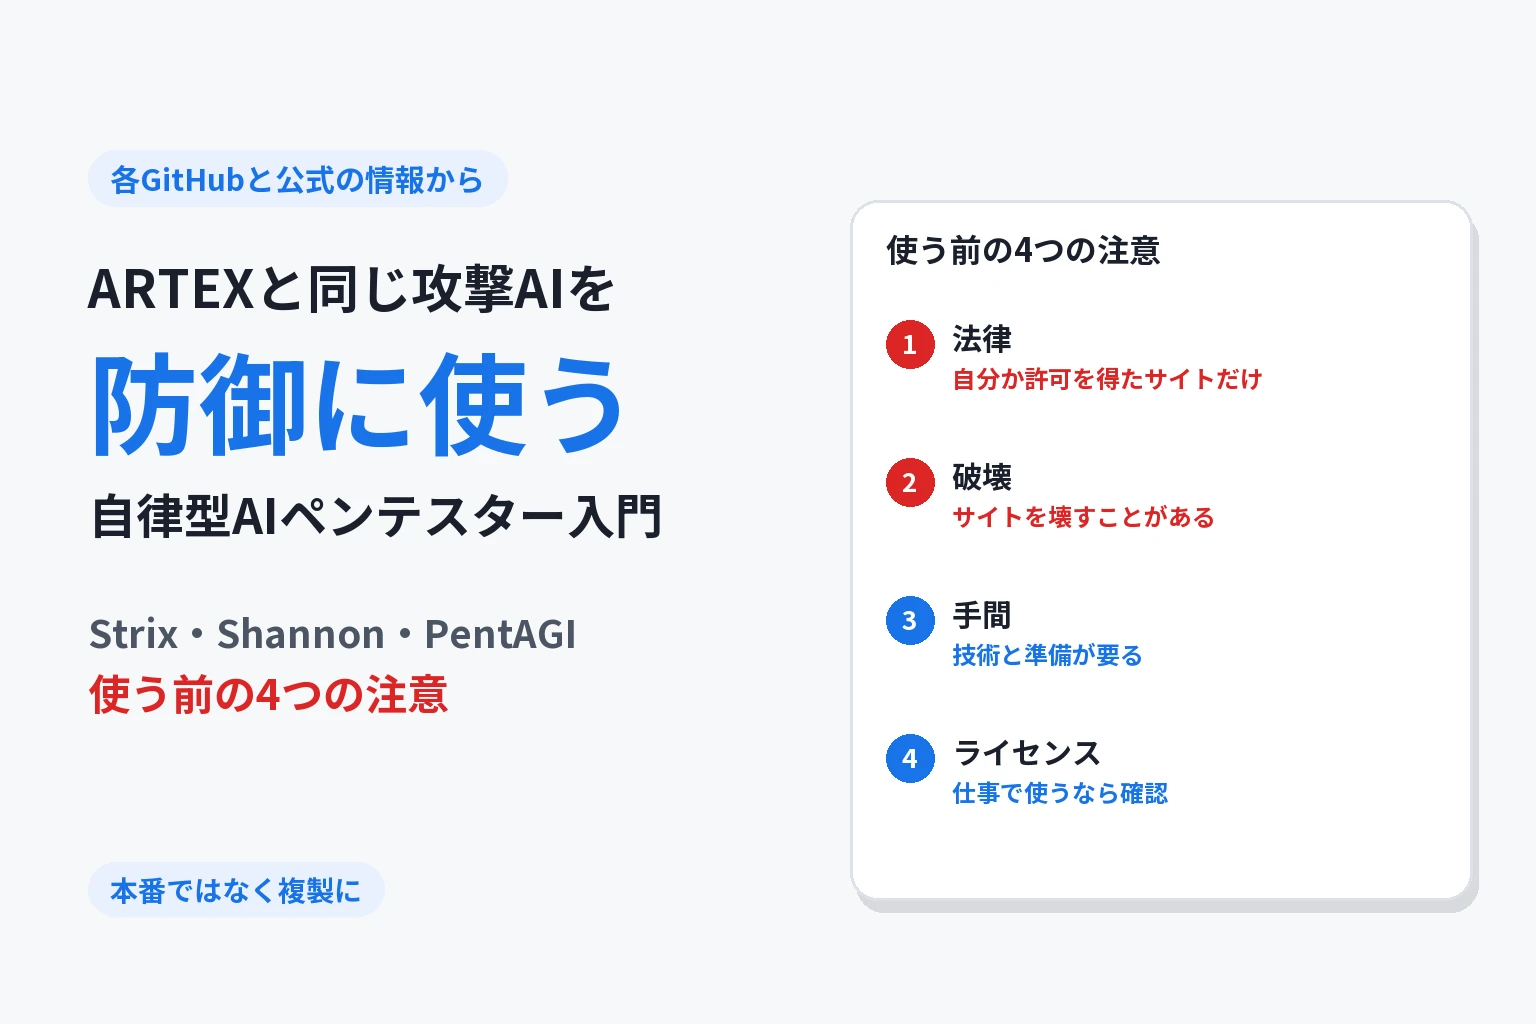
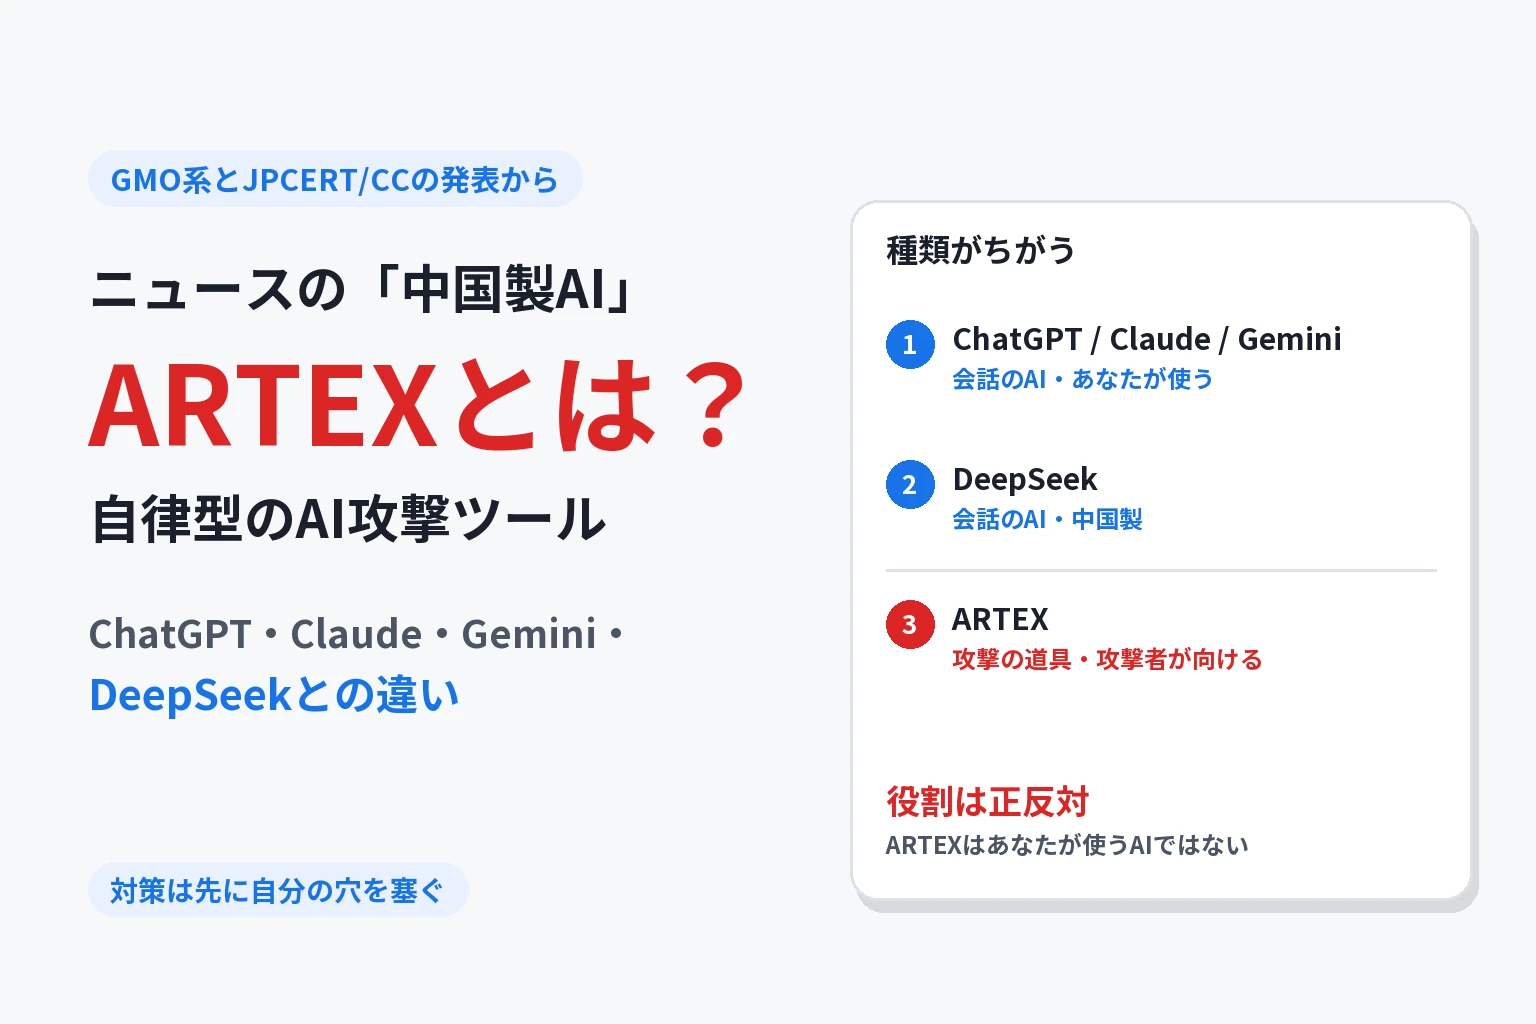
日本企業を狙った攻撃で使われていた「ARTEX」は、AIが自分でサイトの穴を探して侵入を試す「自律型のAIペンテスター」でした(くわしくは記事「ARTEXとは?ChatGPT・Claude・Gemini・DeepSeekとの違い」)。
じつは、同じ種類の道具はほかにもオープンソースで公開されています。攻撃者が使えば攻撃、持ち主が許可を得て使えば自分のサイトの点検(防御)になる、両刃の道具です。この記事では、代表的な道具と国内の商用サービスを公式の情報で紹介し、使う前に知っておくべき注意を正直にまとめます。
自律型のAIペンテスターとは
ペネトレーションテスト(ペンテスト・侵入テスト)は、攻撃者と同じやり方で実際に侵入を試し、穴があるかを確かめる点検です。これまでは専門家が手作業で行うものでした。
自律型のAIペンテスターは、この作業をAIに任せる道具です。AIが自分でサイトを調べ、怪しい所に実際に攻撃を試し、成功したかを確かめて報告します。決まった型の通信を送るだけの従来のスキャナと違い、「権限の確認もれ」「他人のデータが見える」といった、サイトごとの作りの穴を見つけられるのが特徴です。
公開されている主な道具
星の数は GitHub の数字で、2026年10月31日に GitHub の API で確かめた値です。ライセンスも各リポジトリの表示によります。
| 名前 | ライセンス | 星 |
|---|---|---|
| Strix | Apache-2.0 | 約72,900 |
| Shannon | AGPL-3.0 | 約50,500 |
| PentAGI | MIT | 約32,800 |
| CAI | MIT+独自 | 約9,800 |
- Strix(OmniSecure, Inc.):いちばん有名です。「アプリの脆弱性を見つけて直すための、オープンソースのAIペンテストの道具」と説明しています(GitHub:usestrix/strix)。運営会社名は strix.ai のフッターによります。
- Shannon(Keygraph):ソースコードの分析と実際の攻撃を組み合わせ、「攻撃が成功しなければ報告しない」方針です。ソースコードが手元にあるアプリが対象です(GitHub:KeygraphHQ/shannon)。
- PentAGI(vxcontrol):「複雑なペンテストを行える、完全に自律したAIエージェントの仕組み」と説明しています(GitHub:vxcontrol/pentagi)。
- CAI(Alias Robotics):研究の土台として使われた道具で、リポジトリは2026年に「アーカイブ済み」になり、読むだけの研究の記録として残されています。独自の部分は「商用・本番での利用は商用ライセンスなしには禁止」と書かれています(GitHub:aliasrobotics/cai)。
国内の商用サービス
自分で道具を動かすのではなく、AIを使った点検をサービスとして頼む形もあります。
- Takumi byGMO(GMO Flatt Security):AIによる脆弱性診断と、AIが実際に侵入を試して悪用できるかを確かめる機能などを持つサービスです。基本料金は月額70,000円(税抜)からで、利用枠を超えた分は従量課金です(Takumi byGMO)。
- 不正アクセス抜き打ちテスト byGMO(GMO Flatt Security):Takumi byGMO が攻撃者と同じ手口で、予告なしに本番の環境へ侵入を試すテストです。2026年中に申し込みを済ませた場合の特別料金として、一律98万円(税抜)です(不正アクセス抜き打ちテスト byGMO)。
なお、ARTEX が攻撃のサーバーで使われていたことを確認したのも、同じ GMO インターネットグループのセキュリティ会社です(GMOサイバーセキュリティ byイエラエ 2026年10月19日)。
使う前に知っておくべき4つの注意
1. 使ってよいのは「自分のサイト」か「持ち主の許可を得たサイト」だけ
不正アクセス禁止法では、ログインなどの守りがあるコンピュータに、他人のIDやセキュリティの穴を使って入ることを禁じています。警察庁の解説では、アクセス管理者(持ち主)が行う場合や、その承諾を得て行う場合(例:セキュリティのチェック)は禁止の対象から外れると説明しています(警察庁「不正アクセス行為の禁止等に関する法律の解説」)。
裏を返すと、他人のサイトに無断で向ければ、「点検のつもり」「善意」でも違法になりえます。罰則は3年以下の拘禁刑または100万円以下の罰金です(不正アクセス禁止法 第11条|e-Gov 法令検索)。
道具の側も、Strix は「自分が持つか、書面で明確な許可を得たシステムだけ」、Shannon は「自分が持つか、書面で明確な許可を得たアプリと環境だけ」と書いています(各 GitHub の README)。会社のサイトなら、その会社で決める権限のある人の書面の同意を取ってからにしましょう。
2. サイトを壊すことがある
自律型のAIペンテスターは、実際に攻撃します。Shannon の README は「受け身のスキャナではない。ユーザーを作る・フォームを送る・アプリの状態を変えるなど、対象に影響を与える」「本番のシステムに向けて動かさないこと」と書いています(GitHub:KeygraphHQ/shannon)。下の「カツプロ調べ」でも、実際にサイトが止まりました。
3. 動かすには技術と手間が要る
どれも、自分のパソコンやサーバーに入れて動かす道具です。Docker などの準備や、頭脳にするAIのAPIキーの用意が要り、AIを使った分の料金は自分持ちです(Shannon の README は「払うのは自分のモデルの費用だけ」)。結果を読み解いて直すところまで含めると、ある程度の知識が要ります。
4. 仕事で使うならライセンスを確かめる
- Shannon は AGPL-3.0 です。マネージドサービス(点検をサービスとして提供する)での利用などは、商用ライセンスの相談先(shannon@keygraph.io)が案内されています(GitHub:KeygraphHQ/shannon)。
- CAI の独自部分は研究・学術の目的に限られ、商用・本番での利用には商用ライセンスが要ります(GitHub:aliasrobotics/cai)。
- Strix(Apache-2.0)と PentAGI(MIT)は利用の自由度が高いライセンスですが、PentAGI は別に利用規約(EULA)があります(GitHub:vxcontrol/pentagi)。
カツプロ調べ
2026年10月30日、ALcuesto が運営するサイトで実際に見つかった8つの穴を、外とつながっていない検証用の WordPress(手元の複製)に再現して、攻撃役の道具を試しました。
- AIを使わない定番の無料スキャナ(OWASP ZAP の baseline)が見つけた「作りの穴」は、8つのうち 0。
- Shannon は8つすべてを指摘し、その多くは実際に攻撃を成功させて確かめていました。
- ただし Shannon は、途中で設定ファイル(wp-config.php)を実際に消してサイトを止め、1時間を過ぎても自分では止まりませんでした。
- Strix は、ChatGPT の定額プランのログインでは動きませんでした(同じ症状が Strix の Issue #1538 に報告されています)。
見つける力は本物ですが、本番に向けると危険です。使うなら「本番ではなく複製に・許可を得て・人が手綱を握って」が要点です。
(この節は、ALcuesto が手元の検証用サイトで実際に試した結果で、公的な統計ではありません。)
1分半の動画でも見られます
使ってよい範囲と、壊してしまう危うさを、1分半ほどのショート動画にまとめました。
まずやること
自分で自律型のAIペンテスターを動かすのは、上の4つの注意のとおり、難しく危ない面もあります。まずは基本の対策からです。
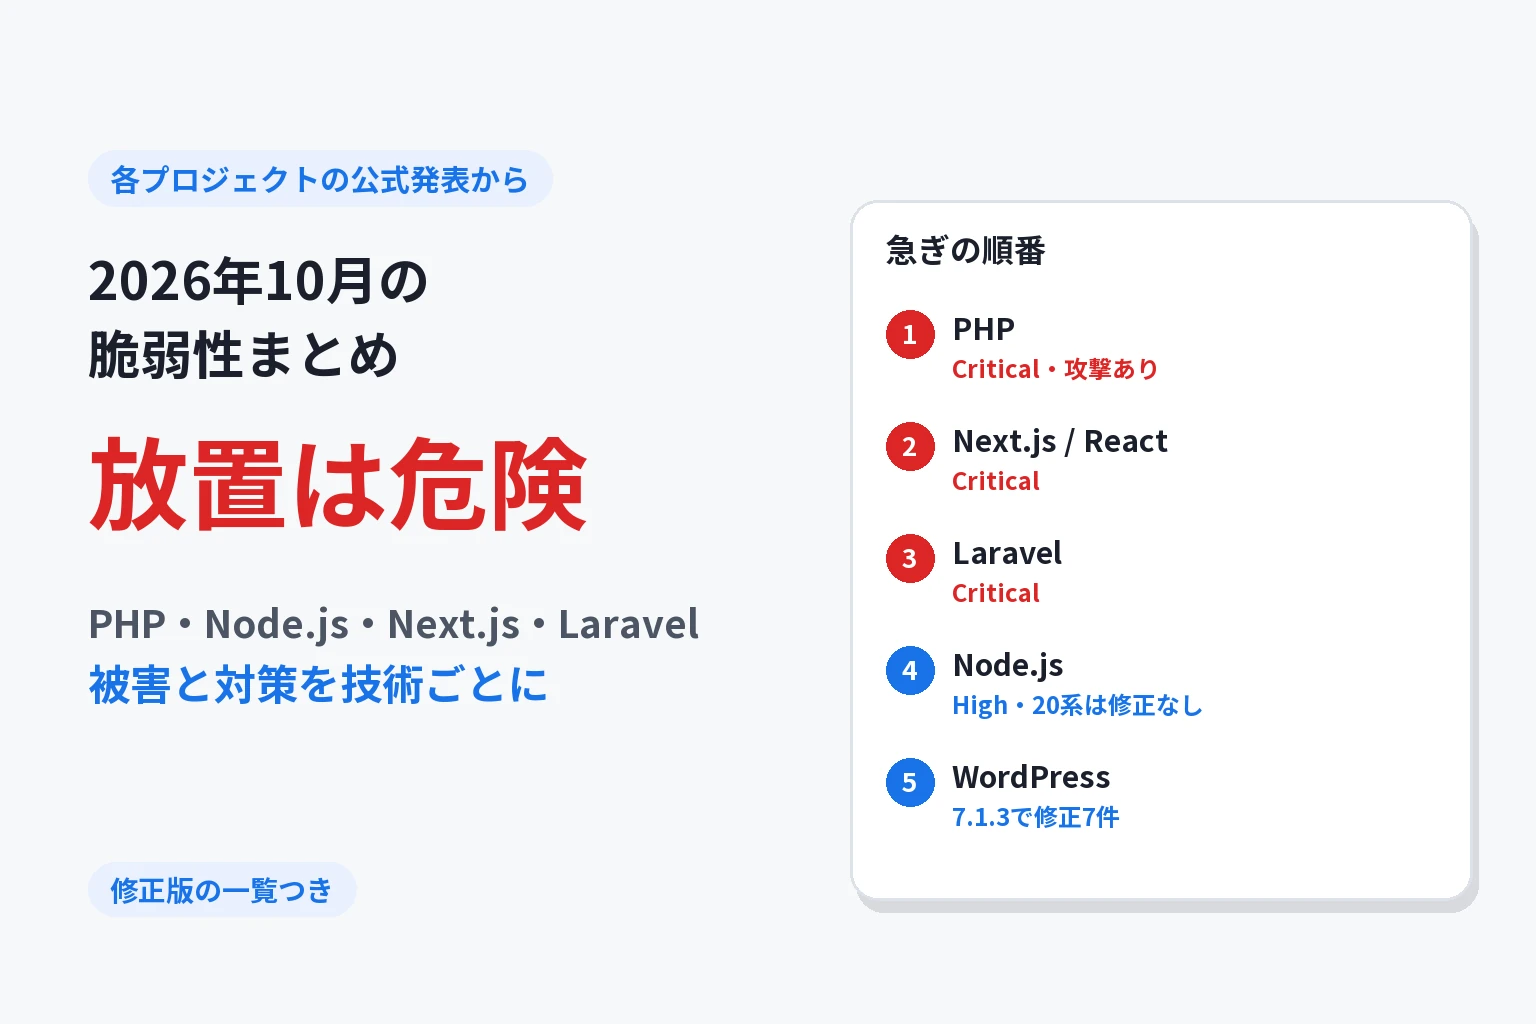
- 使っている技術を最新にする(記事「2026年10月の脆弱性まとめ」)。
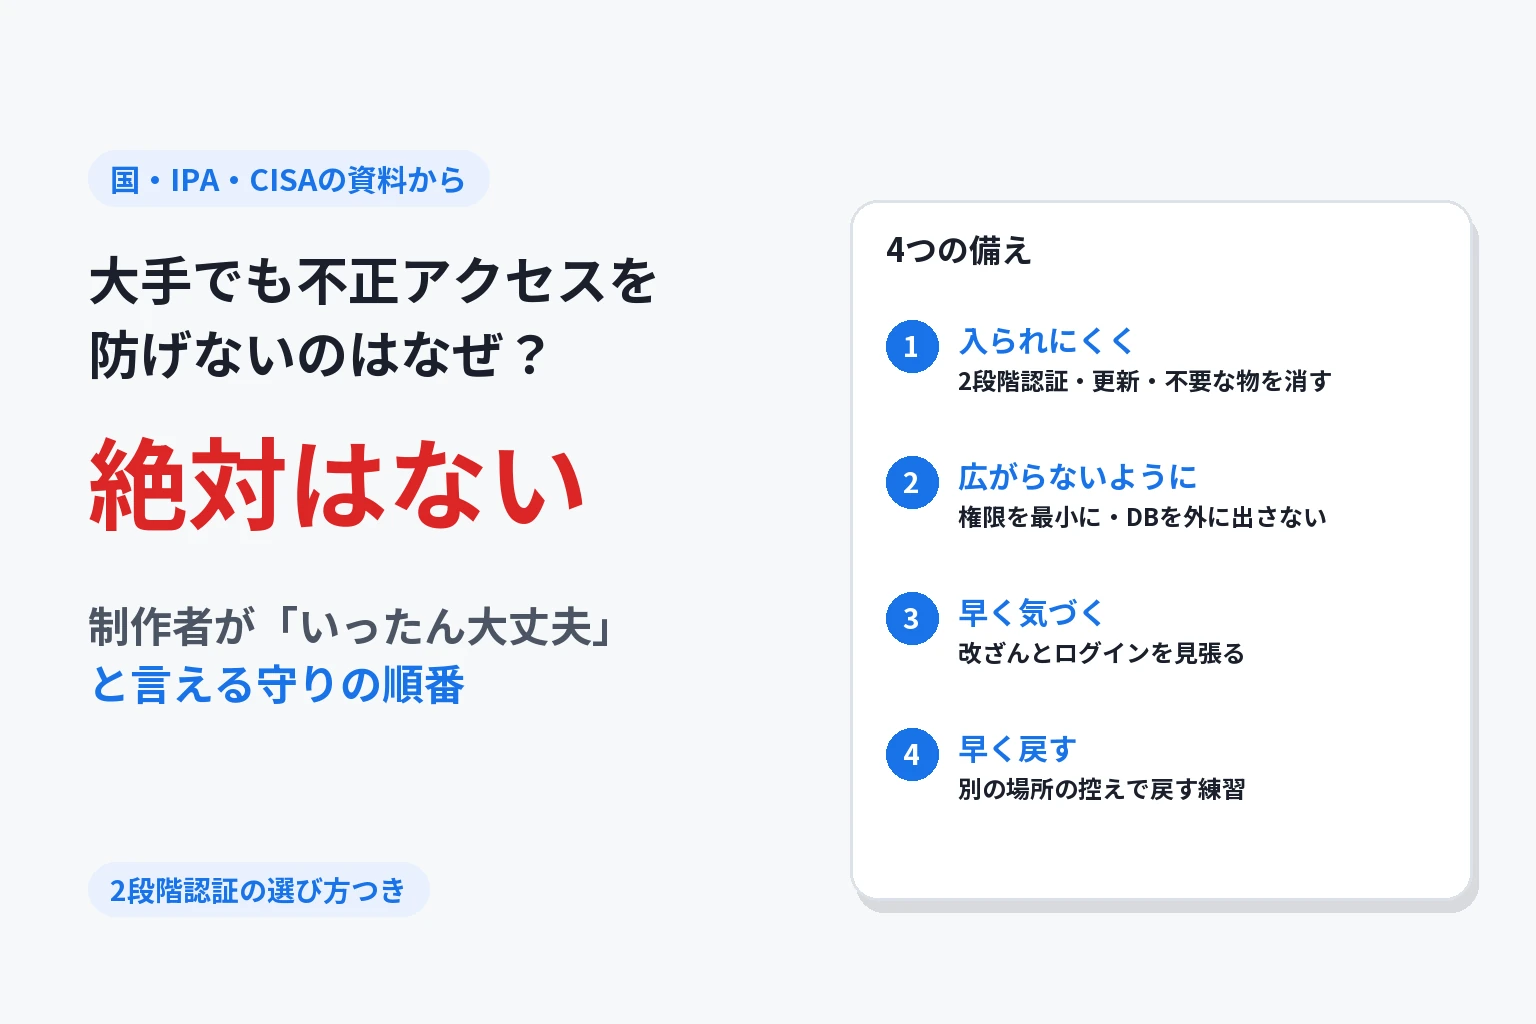
- 守りの順番を押さえる(記事「大手でも不正アクセスを防げないのはなぜ?制作者が先に固める守りの順番」)。
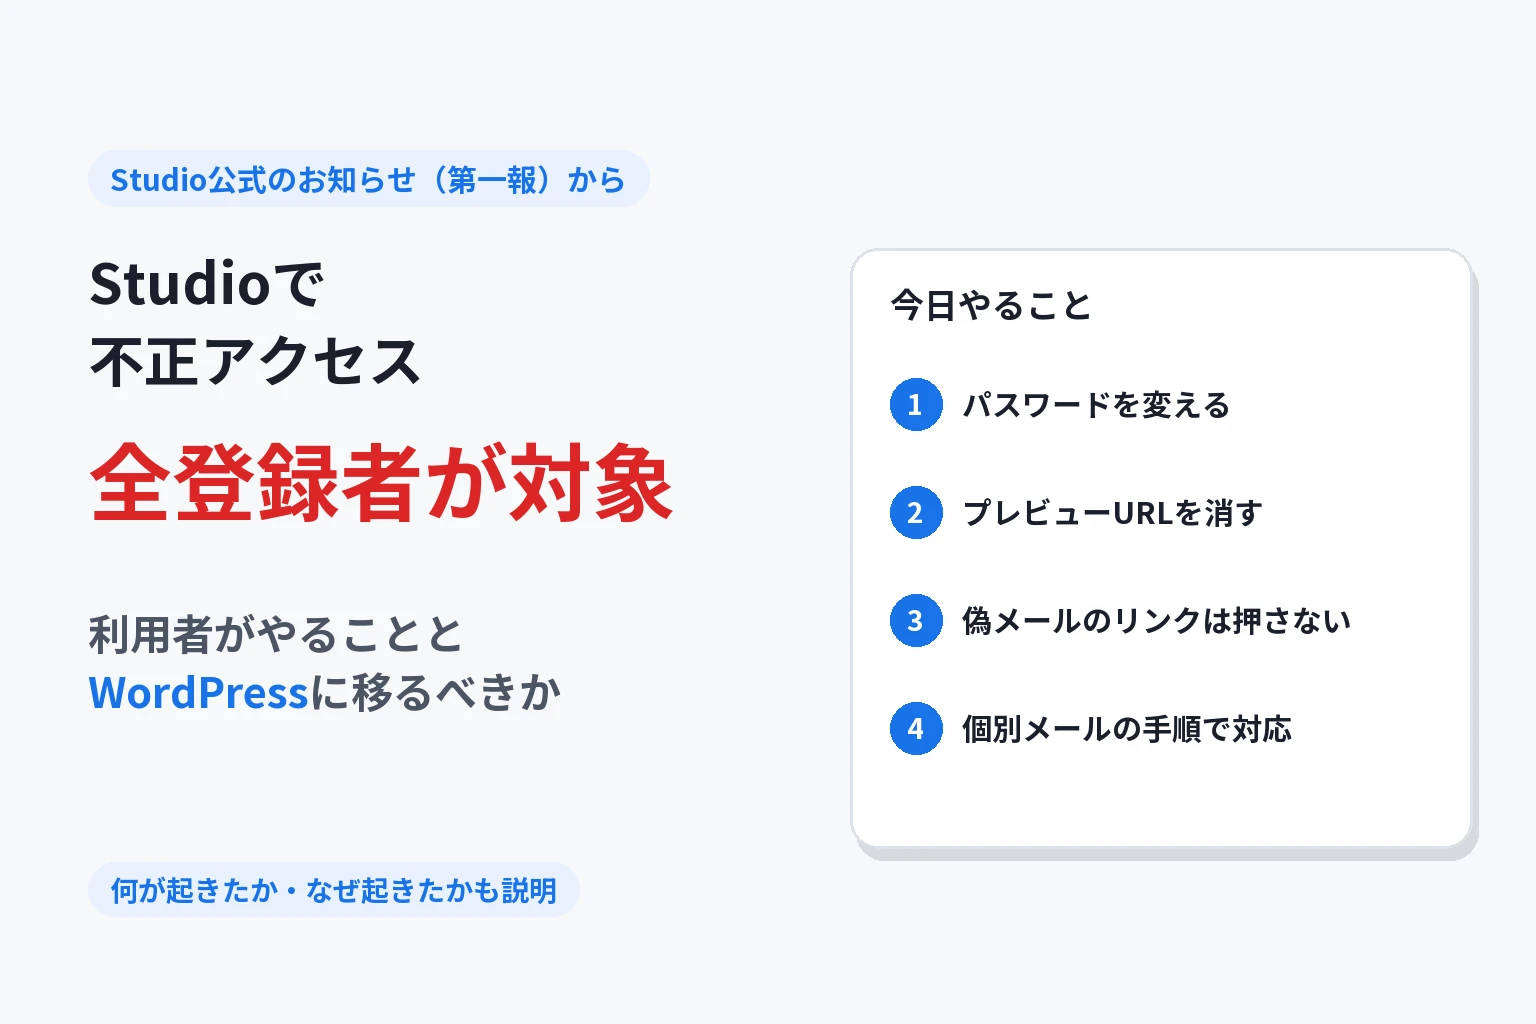
- 使っているサービスの事故に備える(記事「Studioで不正アクセス|利用者が今日やることと、WordPressに移るべきか」)。
そのうえで「作りの穴」まで確かめたいときは、上のような商用サービスや、こうした検査を代わりに行う専門家に相談するのが現実的です。
まとめ
- ARTEX と同じ「自律型のAIペンテスター」は、Strix・Shannon・PentAGI などがオープンソースで公開されている。悪用すれば攻撃、許可を得て使えば防御の両刃。
- 使ってよいのは自分のサイトか、持ち主の許可を得たサイトだけ。無断で他人のサイトに向ければ、善意でも不正アクセス禁止法に触れうる。
- 実際に攻撃するので、サイトを壊すことがある。本番ではなく複製に、人が手綱を握って使う。
- 自分で動かすのが難しければ、まず基本の対策を固め、必要なら専門家に相談する。
出典
この記事の著者・監修
カツ
カツプロ運営者のカツです! AI・Web関連から、日常のことなど、私目線の回答も交えながらお伝えします!
この記事をシェア