 カツプロ(ホーム)
 カツプロチャットAI
 カツプロ AI SEO
 サーバーウォッチ
 セキュリティ診断
 SEO診断
 AIO診断
 SNSアカウント診断
 MoteRaku
 デザインギャラリー
 画像ツール
 ファビコン生成
 OGPの見え方チェック
 文字の読みやすさチェック
 カツプロPR
 SNS文字数カウント
 Instagram画像分割
 QRコード作成
 レビュー
 見積書・請求書
 電子印鑑作成
ARTEXとは?GMO系が確認した中国製AI攻撃ツール|ChatGPT・Claude・Gemini・DeepSeekとの違い
かつ
2026/10/30
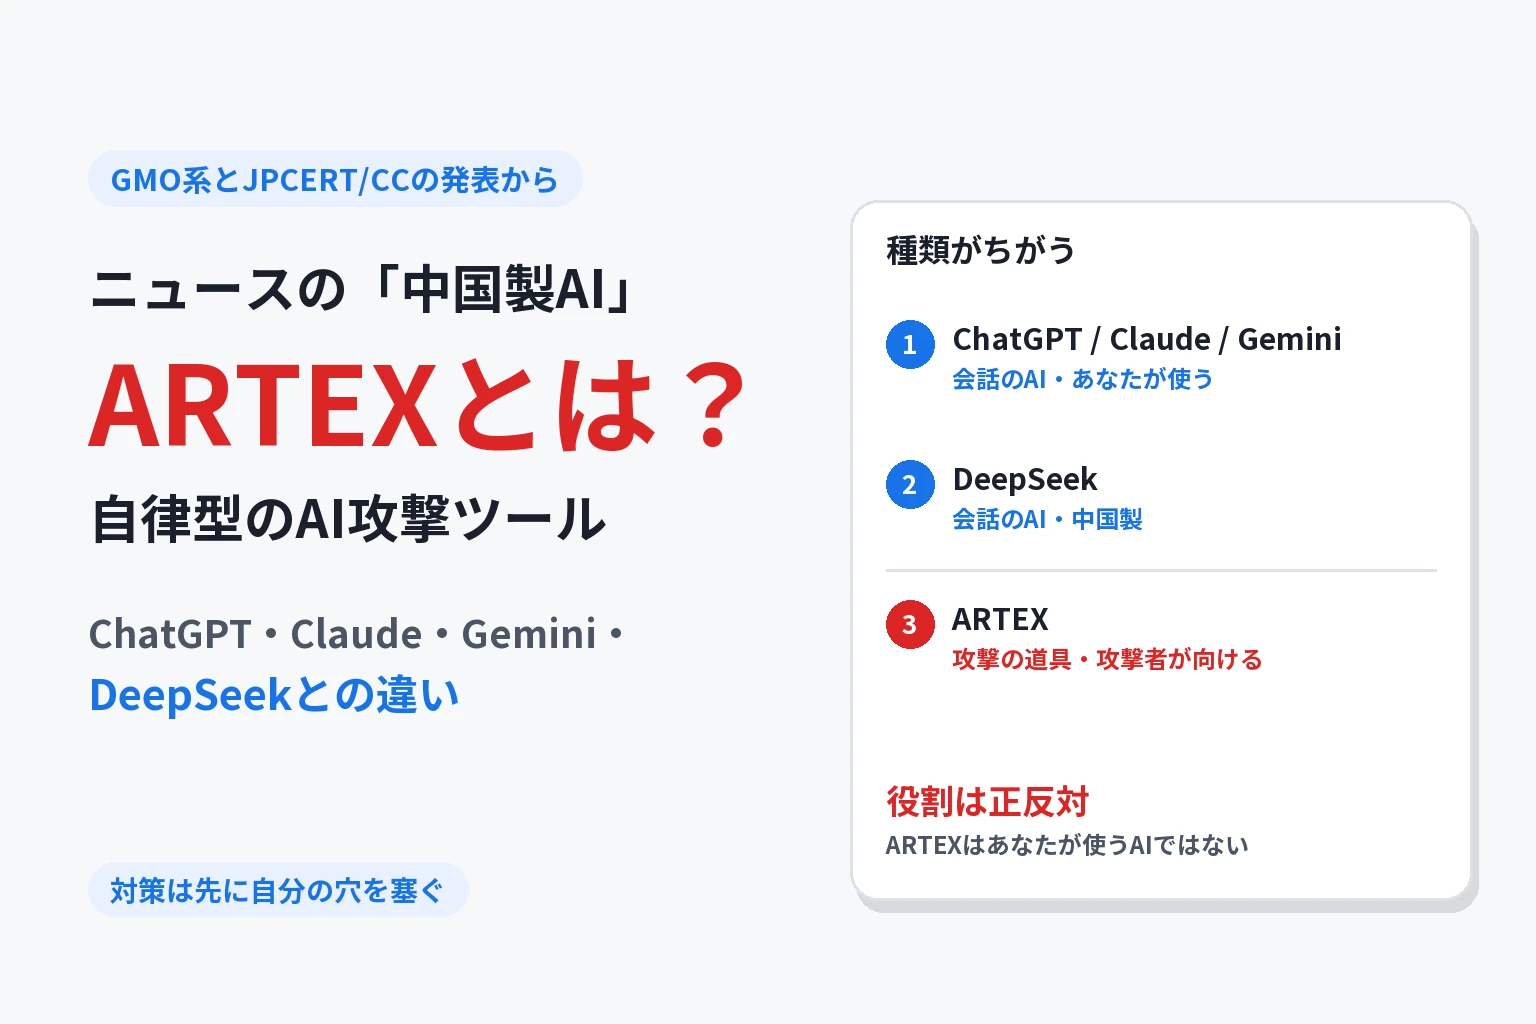
2026年10月、日本の企業を狙った不正アクセスで「ARTEX(アルテックス)」という中国製のAIツールが使われていたことが確認されました。GMOインターネットグループのセキュリティ会社「GMOサイバーセキュリティ byイエラエ」が、攻撃に使われたサーバーを調べて2026年10月19日に公表したものです(同社ブログ 2026年10月19日)。
ニュースでは「中国製AI」とだけ呼ばれることが多く、ふだん使う ChatGPT や Claude、あるいは中国製の DeepSeek と混同されがちです。でも ARTEX は、これらの「会話するAI」とは種類がまったく違います。この記事では、ARTEX が何なのか、そして Claude・ChatGPT・Gemini・DeepSeek とどう違うのかを、公式の発表にもとづいて整理します。
ARTEXとは何か
ARTEX は、AIが自分で考えながら、システムの弱点(脆弱性)を探して侵入を試す「侵入テスト(ペネトレーションテスト)」を自動で進めるツールです。侵入テストは本来、持ち主の許可を得て行う安全点検ですが、同じ道具を攻撃者が使えば、そのまま攻撃になります。
GMOサイバーセキュリティ byイエラエの報告では、ARTEX は中国で開発されたオープンソースのツールで、大規模言語モデル(LLM)と連携して脆弱性の探索や侵入を自動で進めます(同社ブログ 2026年10月19日)。Microsoft も、ARTEX をどのAIモデルでも動かせるオープンソースの侵入テストの仕組みと説明しています(Microsoft Security Blog 2026年10月21日)。
何が起きたのか(公式の発表)
- GMOサイバーセキュリティ byイエラエ(2026年10月19日):攻撃元のサーバーの1台で ARTEX が使われており、日本企業およそ20社が標的になっていました(うち9社は同じ業種のサイト)。ほかにも、AIを使って日本企業を狙う攻撃のサーバーを6台見つけています(同社ブログ)。
- JPCERTコーディネーションセンター(2026年10月23日更新):国内で相次ぐ不正アクセスの注意喚起に、新しい型「ケースE:AIを用いたペネトレーションテスト基盤を悪用した攻撃試行」を加え、Cairn・CyberStrikeAI・ARTEX の名前を挙げました。主な標的はインターネットに公開された Webアプリケーションで、設定ファイルやバックアップファイルを盗もうとする例も挙げています(JPCERT-AT-2026-0030)。
- Microsoft(2026年10月21日):中国の国家と足並みをそろえる攻撃者「Storm-0940」が、ARTEX を使って世界の数百の組織を攻撃したと報告しました(Microsoft Security Blog)。
なお、GMOインターネットグループ自身も「お名前.com デスクトップクラウド」への不正アクセスを公表していますが(同社のお知らせ 2026年10月22日)、公式の発表の中で ARTEX との関係は示されていません。「GMOが確認したAI」と「GMOが受けた被害」は、今のところ別の話として読むのが正確です。
もう1つ、冷静に見るべき点があります。ツールが中国製であることは、それだけで攻撃者が中国の人や組織であることを意味しません。 ARTEX はオープンソースで、誰でも手に入れられたからです。GMOの報告は日本企業を狙った攻撃者の名前や国を示しておらず、Microsoft の報告した Storm-0940 と同じ攻撃者かどうかも、公式には示されていません。
ChatGPT・Claude・Gemini・DeepSeek との違い
いちばん大事なのは「種類(カテゴリ)が違う」ことです。
| 何をするもの | 作ったところ | あなたとの関係 | |
|---|---|---|---|
| ChatGPT/Claude/Gemini | 会話や文章・コードを手伝う汎用のAI(アシスタント) | OpenAI/Anthropic/Google(米国) | あなたが話しかけて使う |
| DeepSeek | 同じく会話・コードの汎用AI。中国製 | DeepSeek(中国) | あなたが使うが、送った内容は中国のサーバーへ |
| ARTEX | AIが自分でサイトに侵入を試して穴を探す「攻撃にも使える道具」 | 中国で開発(オープンソース) | あなたが使うものではなく、攻撃者が他人のサイトに向ける |
つまり、ChatGPT・Claude・Gemini・DeepSeek は「あなたが話しかけて手伝ってもらう道具」。ARTEX は「攻撃者があなたのサイトに差し向ける道具」。同じ「AI」でも、役割が正反対です。
- ニュースの「中国製AI」は ARTEX(攻撃の道具)を指します。DeepSeek(会話AI)とは別物です。
- DeepSeek にも気をつける点はありますが、それは「攻撃ツールだから」ではなく、送った内容が中国のサーバーに残るという情報の扱いの問題です(くわしくは記事「DeepSeek V4.1 Flashで開発は安くなる?Claude Codeの定額と比べた」)。
- ARTEX は、会話AIのモデルを「頭脳」として呼び出して動く仕組みです(Microsoft は「どのAIモデルでも使える」と説明)。会話AIそのものが攻撃ツールなのではなく、攻撃ツールが会話AIを部品として使う、という関係です。
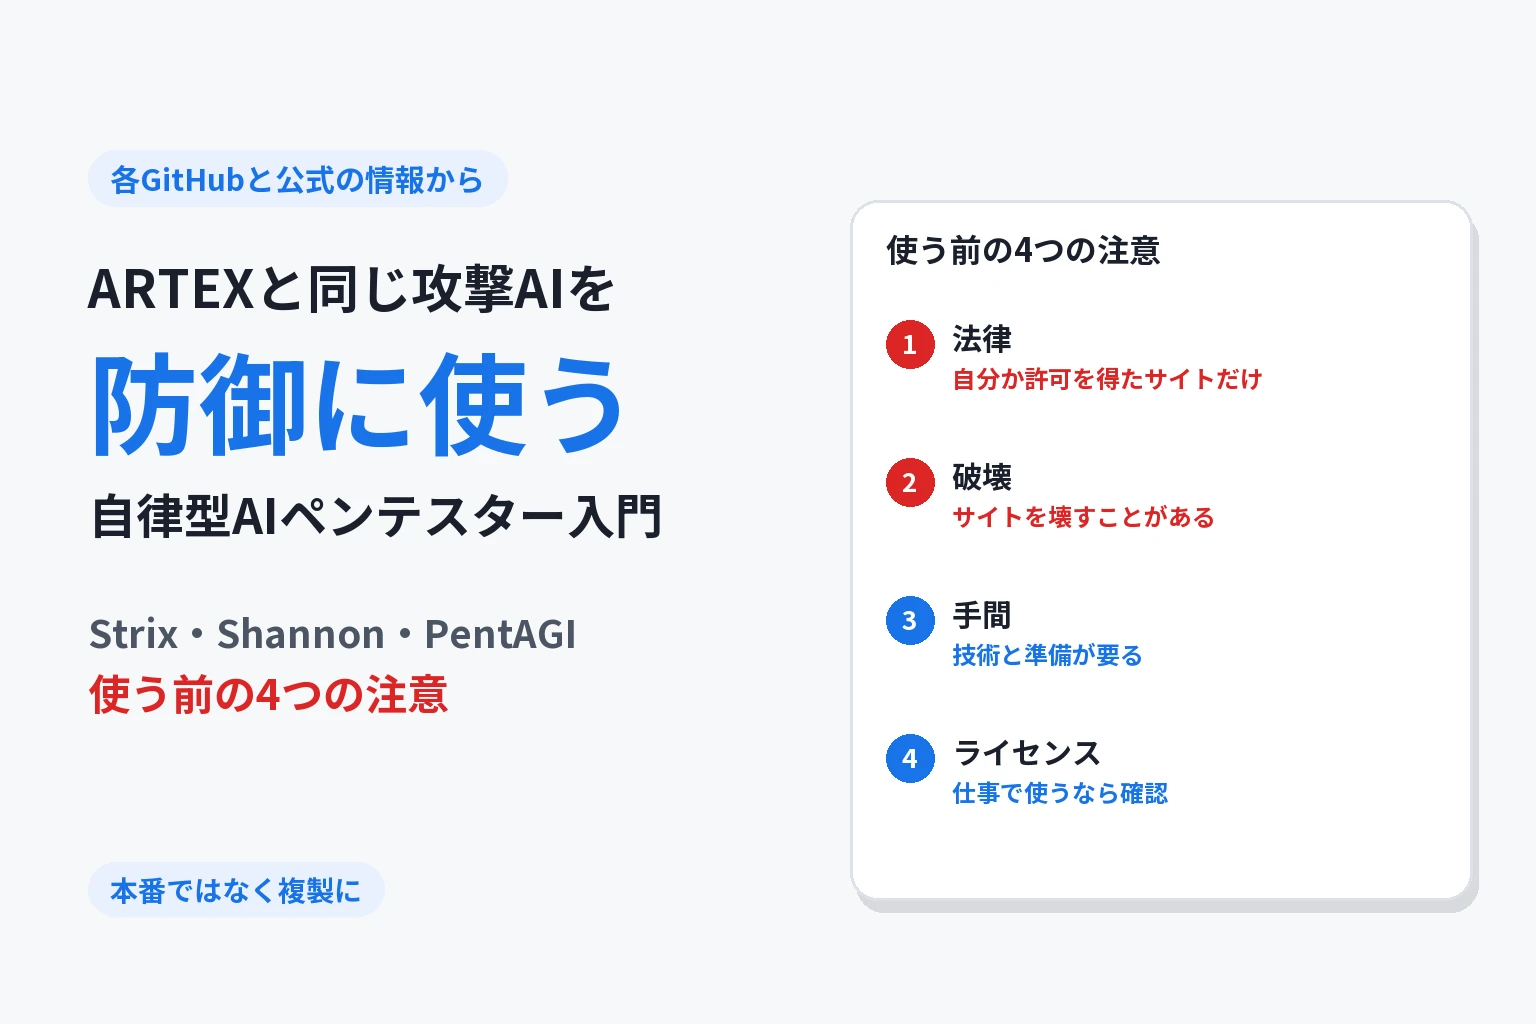
ARTEX と同じ「自律型のAIペンテスター」には、海外製のオープンソース(Strix や Shannon など)もあります。技術そのものは「悪用すれば攻撃、正しく使えば防御」という、どちらにも使える両刃の道具です。
なぜ怖いのか:人手より速く、休まず、数をこなす
従来の攻撃は、人が手作業で弱点を探す部分が多くありました。ARTEX のようなAIは、休まず、多くのサイトを同時に調べられます。JPCERT/CC の注意喚起でも、公開された Webアプリケーションのさまざまな脆弱性の探索と悪用が試みられていると書かれています(JPCERT-AT-2026-0030)。
狙われるのは、よくある「作りの穴」です。権限の確認もれ、他人のデータが見えてしまう、問い合わせフォームの不備、うっかり公開されたバックアップファイルなど――AIが順番に試して突いてきます。
「うちは小さいから狙われない」は通じません。AIは標的を選り好みせず、穴のあるサイトを機械的に見つけるからです。
対策:やられる前に、同じ力で自分のサイトを調べる
防御側も、同じ「AIで穴を探す」力を使えます。攻撃者に見つけられる前に、自分のサイトの穴を見つけて塞ぐのが基本です。
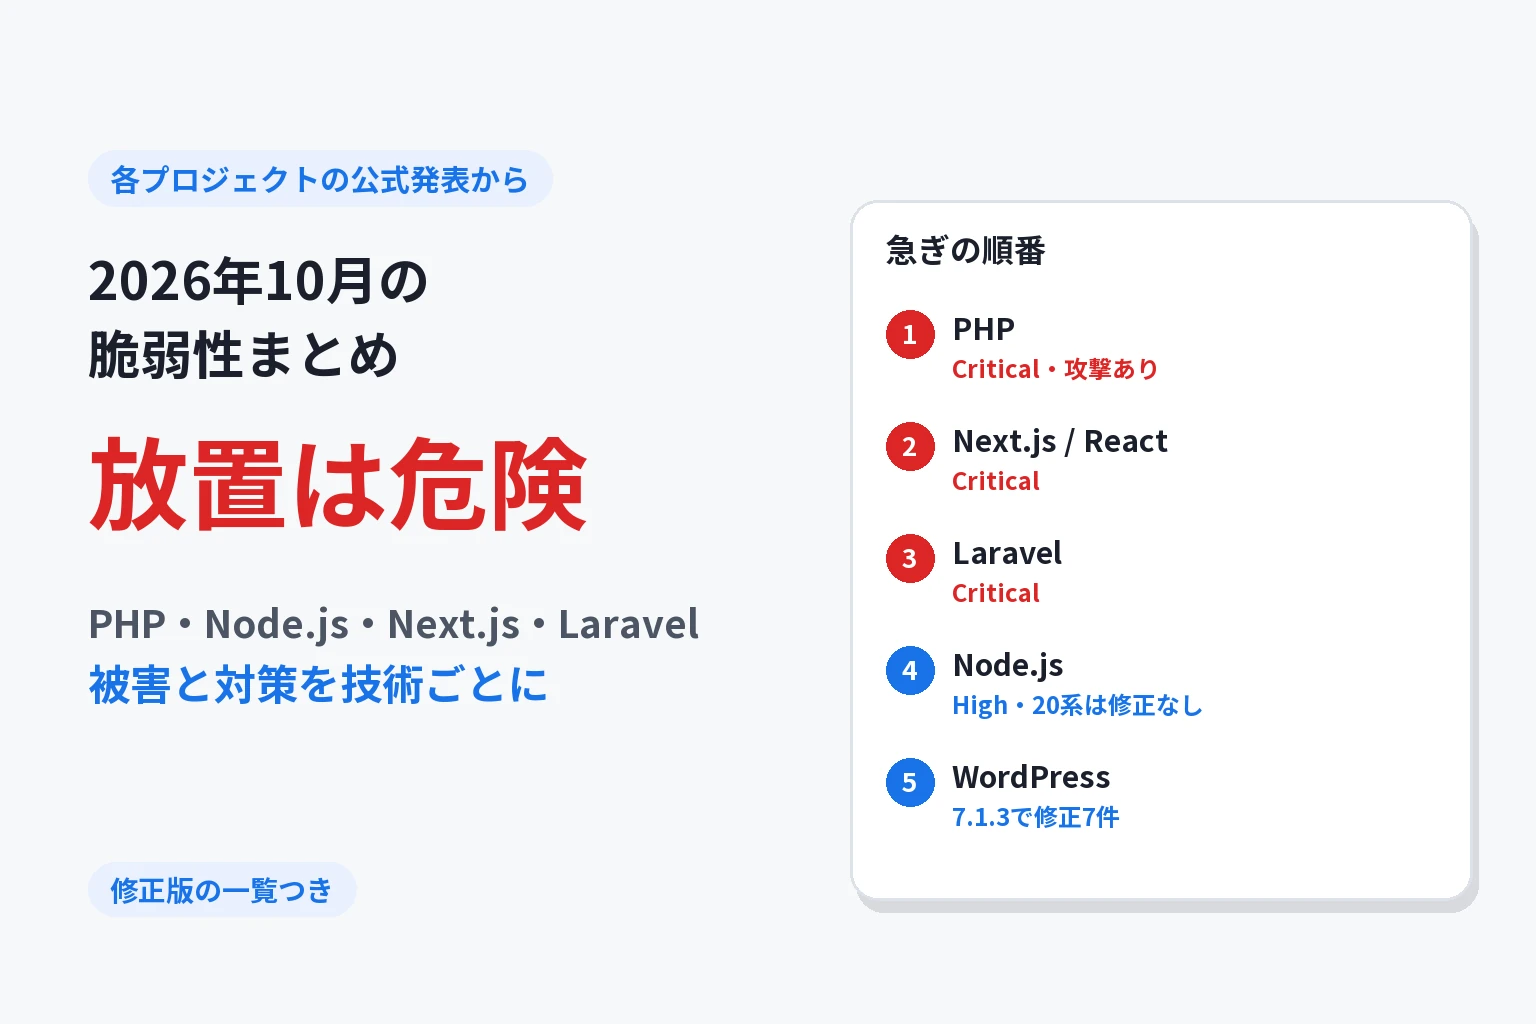
- 使っている技術を最新に保つ(PHP・WordPress・各種フレームワーク)。2026年10月は重大な脆弱性が相次ぎました(記事「2026年10月の脆弱性まとめ」)。
- JPCERT/CC が挙げる守りを入れる。回数の制限(ログイン・パスワード再設定・検索など)、公開していない API も含めた全部の入口でのアクセス制御、最小限の権限、使っていない管理機能の公開停止、期限を過ぎたデータの削除など(JPCERT-AT-2026-0030)。
- 自分のサイトの「作りの穴」を点検する。権限の確認・入力の扱い・外部への通信・ファイルの扱いなど、機械的なスキャナだけでは見つからない穴を、AIで検査する。
- 複数のAIで二重三重に点検する。1つのAIが見逃す穴を、別のAIが見つけることがあります。
- 機密のコードやデータを DeepSeek など中国のサーバーに送らない(情報の扱いの観点から)。
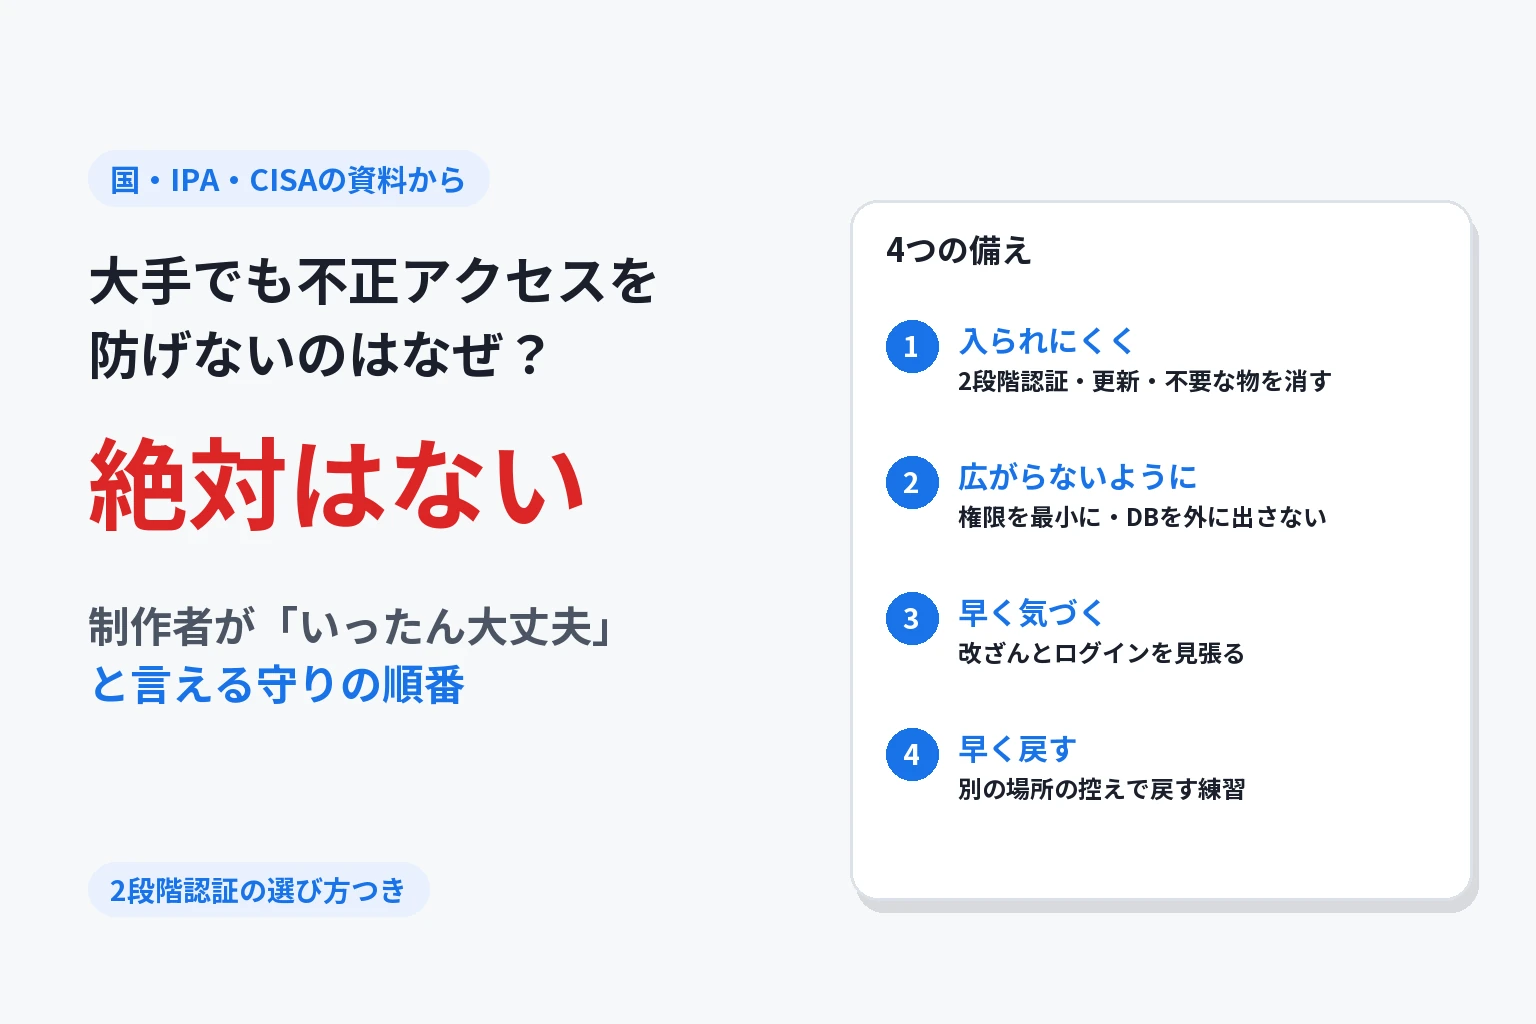
守りの順番は記事「大手でも不正アクセスを防げないのはなぜ?制作者が先に固める守りの順番」にもまとめています。
カツプロ調べ
2026年10月30日、ALcuesto が運営するサイトで実際に見つかった8つの穴を、外とつながっていない検証用の WordPress に再現して、攻撃役の道具を試しました。
- 定番の無料スキャナ(ZAP の baseline)が見つけた穴は、8つのうち 0。
- ARTEX と同じ「自律型のAIペンテスター」である Shannon は、8つすべてを指摘し、その多くは実際に攻撃を成功させて確かめていました(権限の確認もれ・他人の記事の書き換え・内部サーバーへの通信(SSRF)・保存型のXSSなど)。
- ただし Shannon は途中で設定ファイル(wp-config.php)を消してサイトを止め、1時間を過ぎても自分では止まりませんでした。この種の道具は、本番ではなく複製のサイトにだけ向ける必要があります。
従来型のスキャナで「問題なし」でも、AIなら見つかる穴がある――攻撃者の側も同じ力を持っている、ということです。
(この節は、ALcuesto が手元の検証用サイトで実際に試した結果で、公的な統計ではありません。)
1分半の動画でも見られます
ARTEX と会話のAIの違い、対策の考え方を、1分半ほどのショート動画にまとめました。
まとめ
- ARTEX は、GMOサイバーセキュリティ byイエラエが攻撃元のサーバーで確認した、中国で開発されたオープンソースの「自律型のAI侵入テストツール」(2026年10月19日)。JPCERT/CC も注意喚起のケースEで名前を挙げています(2026年10月23日更新)。
- ChatGPT・Claude・Gemini・DeepSeek は「会話AI」で、ARTEX とは役割が正反対。ニュースの「中国製AI」は ARTEX のこと。
- 攻撃AIは速く・休まず・標的を選ばない。対策は「やられる前に、同じ力で自分のサイトの穴を見つけて塞ぐ」こと。
出典
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認|GMOサイバーセキュリティ byイエラエ(2026年10月19日)
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起|JPCERT/CC(JPCERT-AT-2026-0030・2026年10月23日更新)
- AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise|Microsoft Security Blog(2026年10月21日)
- 「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報)|GMOインターネットグループ(2026年10月22日)
この記事の著者・監修
カツ
カツプロ運営者のカツです! AI・Web関連から、日常のことなど、私目線の回答も交えながらお伝えします!
この記事をシェア