 カツプロ(ホーム)
 カツプロチャットAI
 カツプロ AI SEO
 サーバーウォッチ
 セキュリティ診断
 SEO診断
 AIO診断
 SNSアカウント診断
 MoteRaku
 デザインギャラリー
 画像ツール
 ファビコン生成
 OGPの見え方チェック
 文字の読みやすさチェック
 カツプロPR
 SNS文字数カウント
 Instagram画像分割
 QRコード作成
 レビュー
 名刺スキャン
 見積書・請求書
 電子印鑑作成
大手でも不正アクセスを防げないのはなぜ?制作者が先に固める守りの順番
かつ
2026/10/16
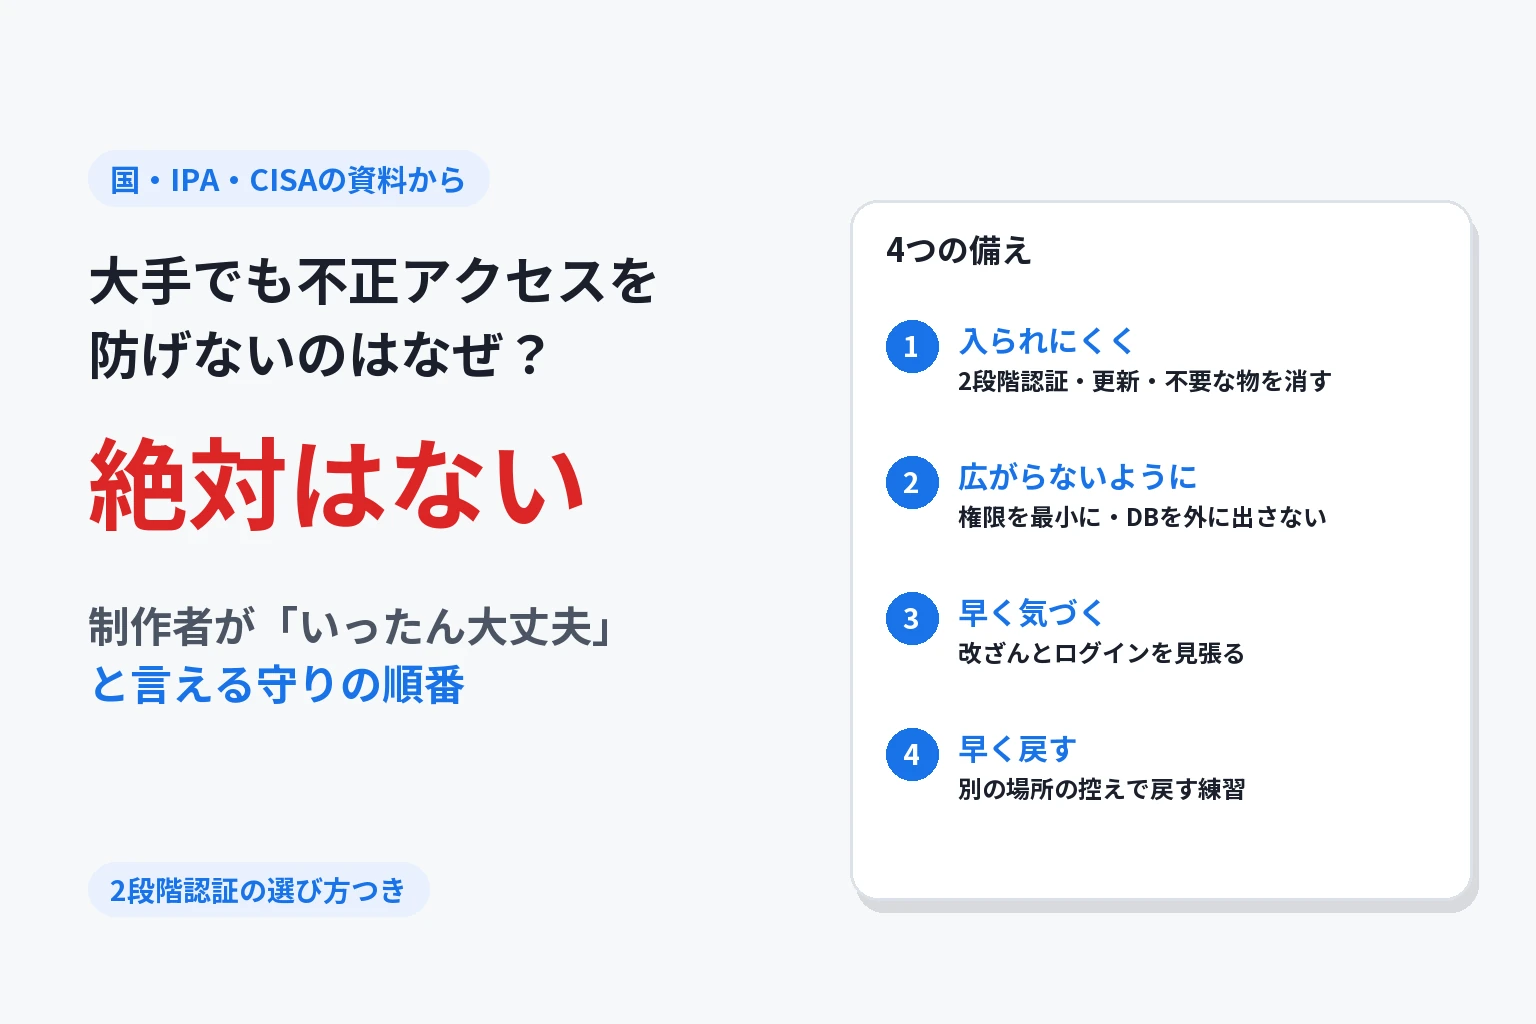
大きな会社の不正アクセスや情報漏えいのニュースが続いています。セキュリティの担当者もお金もある大手が、どうして防げないのでしょうか。そして、Webサイトやシステムを作る小さな会社やフリーランス、自分でサイトを作っている人は、何をしておけば「いったん大丈夫」と言えるのでしょうか。
この記事では、国や公的機関、セキュリティの国際的な団体の公式の資料をもとに、次の4つを順番にまとめます。
- 大手でも防げない理由
- 管理画面に入られると、どうやってデータベースの中身まで漏れるのか
- 小さな制作者が「いったん大丈夫」と言える状態
- 2段階認証はどの方式を選べばいいのか、大手のサービスなら安全なのか
まず結論:絶対には防げない。だから「4つの備え」をする
不正アクセスを絶対に防ぐ方法はありません。 目指すのは「入られないこと」だけではなく、次の4つです。
| 備え | 中身 |
|---|---|
| 入られにくくする | 2段階認証、更新、使っていない物を消す |
| 入られても広がらないようにする | 権限を最小にする、データベースに外から直接つなげないようにする |
| 早く気づく | 改ざんの検知、いつもと違うログインの知らせ |
| 早く戻す | サーバーとは別の場所にバックアップを置き、戻す練習をしておく |
国の資料も、この考え方に立っています。経済産業省とIPA(情報処理推進機構)の「サイバーセキュリティ経営ガイドライン Ver3.0」は、経営者が指示すべき10項目のうち2つを 「インシデント発生時の緊急対応体制の整備」「インシデントによる被害に備えた事業継続・復旧体制の整備」 にしています。起きることを前提に、起きたあとの備えまで求めているわけです。
出典:サイバーセキュリティ経営ガイドラインと支援ツール|経済産業省(Ver3.0 の本文 PDF の「指示7」「指示8」)
大手でも防げない5つの理由
1. 攻める側は「1か所の穴」で足りる
守る側は、すべての入口を毎日守らないといけません。攻める側は、穴が1つ見つかれば入れます。会社が大きいほど、古いサーバー、外とつなぐ機械、子会社、忘れられたテスト用の環境など、入口の数も増えます。
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」では、ランサムウェア(データを使えなくして身代金を求める攻撃)の被害にあった組織へのアンケートで、入られた入口は VPN 機器(社外から社内につなぐための機械)が約5割 でした。
出典:令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について|警察庁(PDF)
2. 盗んだIDとパスワードで「ふつうに」ログインしてくる
壊して入るより、他人のIDとパスワードでログインする 手口が中心です。システムから見ると、社員や会員がふつうにログインしたようにしか見えないので、気づくのが遅れます。
警察庁・総務省・経済産業省の「不正アクセス行為の発生状況」では、検挙された不正アクセス行為のうち、他人のID・パスワードを使って入る型が399件で、全体の90%以上 でした。
出典:不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(令和8年3月12日)|警察庁・総務省・経済産業省(PDF)
3. 人がだまされる
本物そっくりのログイン画面に誘い込んで、パスワードと2段階認証のコードを入れさせる手口があります。スマホに「ログインを承認しますか?」という通知を何度も送りつけ、うっかり承認させる手口もあります(この2つは、下の「2段階認証」の節で詳しく書きます)。技術をどれだけ固めても、人は必ずどこかで間違えます。
4. 頼んでいる会社・使っているサービスから入られる
本体が堅くても、仕事を頼んでいる会社や、使っている外のサービスが破られれば、そこから入られます。IPAの「情報セキュリティ10大脅威 2026」の組織向けでは、2位が「サプライチェーンや委託先を狙った攻撃」 でした。
5. 更新が間に合わない・内側から漏れる
ソフトの穴が見つかって直す版が出ても、止められない業務のシステムを抱えていると、すぐには入れ替えられません。また、外からの攻撃だけでなく、社員が持ち出す、設定を間違えて誰でも見られる状態にしてしまう、ということも起きます。
同じ「10大脅威 2026」の組織向けでは、1位が「ランサム攻撃による被害」、4位が「システムの脆弱性を悪用した攻撃」、7位が「内部不正による情報漏えい等」 です。
管理画面に入られると、どうやってデータベースまで漏れるのか
「管理画面に入られた」と「データベースの中身が漏れた」は、どうつながっているのでしょうか。道は大きく2つあります。
道1:管理画面の機能で、そのまま持ち出す
管理画面には、たいてい次のような機能があります。
- 会員や注文の一覧を見る画面
- CSV で書き出すボタン
- データベースのバックアップをダウンロードする機能(WordPress のプラグインなど)
管理者のIDとパスワードで入られれば、穴を突く必要すらありません。用意されている機能を、ふつうに使うだけです。記録の上では「管理者が書き出した」としか見えません。
道2:サーバーの中に入り込み、データベースに直接つなぐ
もう1つは、管理画面を足場にしてサーバーの中に入り込む道です。
- サーバーの上で、自分のプログラムを動かせるようにする:管理画面から PHP のファイルを書き換えたり、画像のふりをしたプログラムをアップロードしたりします
- 設定ファイルから、データベースのパスワードを読む:Webのプログラムがデータベースを使うには、どこかにデータベースのパスワードが書いてあります(WordPress なら
wp-config.php、Laravel なら.env) - データベースに直接つないで、全部の表を抜く:管理画面で見られる範囲に関係なく、会員の情報、問い合わせの中身などを丸ごと書き出します
- 横に広がる:同じサーバーにある別のサイト、使い回しているパスワード、設定ファイルに書かれた外のサービスのキー(決済・メール配信など)を使って、ほかの場所にも入ります
WordPress の公式の文書は、1番目の「管理画面からファイルを書き換える機能」について、こう書いています。
This is often the first tool an attacker will use if able to login, since it allows code execution.
(ログインできた攻撃者が、最初に使うことが多い道具です。プログラムを動かせるからです。)
出典:Hardening WordPress|WordPress Developer Resources
管理画面の検索欄などに「SQLインジェクション」という穴があると、サーバーの中に入らなくても、データベースを直接操られます。IPAの「安全なウェブサイトの作り方」は、この穴で起こりうることとして 「データベースに蓄積された非公開情報の閲覧」「個人情報の漏えい」「データベースに蓄積された情報の改ざん、消去」 を挙げています。
出典:安全なウェブサイトの作り方 - 1.1 SQLインジェクション|IPA
大手の場合は、Webの管理画面ではなく、VPN 機器などから社内のネットワークに入られることが多くなります。前に出した警察庁の資料は、ランサムウェアで入り込んだあとの動きを、こう書いています。
より広い領域にアクセスするために管理者権限の奪取やセキュリティ無効化を試みながら、内部探索により重要データやバックアップを物色する。
出典:令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について|警察庁(PDF)
入口は違っても、「1つ入る → そこにある鍵を拾う → 次の扉を開ける」の繰り返し という点は同じです。バックアップまで探されるので、バックアップをサーバーとは別の場所に置くことが大事になります。
それぞれの段で止める
| 段 | 止め方 |
|---|---|
| ログイン | 2段階認証を必須にする。管理画面は、使う場所からしか開けないようにするか、もう1枚パスワードをかける |
| 道1:機能での持ち出し | 書き出しや閲覧の権限を、必要な人だけに分ける。操作の記録を残す |
| ファイルを書き換える | WordPress は管理画面からのファイル編集を止める(wp-config.php に define( 'DISALLOW_FILE_EDIT', true );)。アップロードしたファイルの置き場所では、プログラムを動かせないようにする |
| 設定ファイルを読む | 設定ファイルを、ブラウザから開ける場所(公開フォルダ)の外に置く |
| データベースを抜く | データベースに外から直接つなげないようにする。データベースのユーザーには、必要な権限だけを渡す |
| 横に広がる | パスワードを使い回さない。外のサービスのキーは、必要な権限だけのものを使う |
| SQLインジェクション | SQL を文字列のつなぎ合わせで作らず、「プレースホルダ」という決まった書き方で作る(IPA の上のページの「根本的解決」) |
データベースの権限について、WordPress の公式の文書は 「the MySQL database user only needs data read and data write privileges」(WordPress のデータベースのユーザーには、読み書きの権限だけがあればよい)と書いています。ただし、更新でデータベースの形が変わるときに困ることがある、とも注意しています。
出典:Hardening WordPress|WordPress Developer Resources
小さな制作者が「いったん大丈夫」と言える状態
判定する5つの問い
完璧に守れている状態ではなく、自分の持ち物が分かっていて、よくある手口はふさいであり、やられても気づけて戻せる状態 を「いったん大丈夫」と考えます。次の5つに全部「はい」と答えられるかで確かめます。
- 自分が何を預かっているか、全部言えるか
- 入口の鍵は、盗まれても使えない形になっているか
- 古いまま放っておいているものはないか
- やられたら気づけるか
- やられても元に戻せて、何をしていたかを説明できるか
いちばん大事な自覚:自分が「委託先」である
上の「10大脅威」の2位は「サプライチェーンや委託先を狙った攻撃」でした。Webサイトを作って納める人、保守を受けている人は、お客さまから見れば、まさにこの 委託先 です。
自分のメール、GitHub、パスワードの管理のどれか1つが破られると、預かっているお客さまのサイトが全部まとめて危なくなります。自分のサイトより先に、自分のアカウントの守りがいちばんの急所です。
やること
| 分野 | やること |
|---|---|
| 持ち物を把握する | 作ったサイト・保守しているサイト・試しに作ったサイトの一覧を作る(どのサーバーか、何のデータを持つか、誰のアカウントで入るか)。使っていない古いサイトや試しの物は消す。納めたあと、誰が更新するのかを決めておく |
| 入口の鍵 | メール・GitHub・ドメインの管理・サーバー・クラウド・管理画面に2段階認証。パスワードは使い回さない。サーバーへの SSH は鍵で入る。.env などの設定ファイルやキーを Git や公開フォルダに置かない |
| 古いまま放っておかない | WordPress の本体・プラグイン・テーマ、PHP、使っている部品を更新し続ける。使っていないプラグインは「止める」ではなく「消す」 |
| そもそも持たない | 要らない個人の情報は集めない・残さない。カードの番号は決済の会社に預けて、自分のサーバーを通さない。パスワードは元に戻せない形(ハッシュ)でだけ保存する |
| 作るときの決まった守り | SQL はプレースホルダで作る。画面に出す文字はエスケープする。「その人のデータか」を毎回確かめる(URL の番号を変えたら他人の情報が見えた、を防ぐ)。アップロードの置き場所ではプログラムを動かさない |
| 気づく | ファイルが書き換えられたら分かる仕組み。管理者が増えたら知らせる仕組み。ログを残す |
| 戻す | バックアップはサーバーとは別の場所に置き、実際に戻せるか一度は試す |
| 書いておく | 何をしていたかを記録に残す。やられたとき、お客さまに「ここまではしていました」と説明できるかどうかが分かれ目になります |
WordPress の公式の文書も、プラグインについて 「make sure your plugins are always updated」「if you are not using a specific plugin, delete it from the system」(いつも更新する。使っていないプラグインは消す)と書いています。
出典:Hardening WordPress|WordPress Developer Resources
AI にシステムやフォームを作らせている場合は、会員サイト・管理画面をAIに作らせるとき、場面ごとに指示へ書くこと と お問い合わせフォームをAIに作らせるとき、指示に入れたい9つのこと に、指示に書いておくことをまとめています。
2段階認証は、どの方式を選べばいいか
2段階認証には、いくつも方式があります。どれも「ないよりはずっといい」のですが、強さには差があります。
強い順に並べると
アメリカのサイバーセキュリティの政府機関 CISA は、2段階認証(多要素認証)の方式を、強い順に次のように並べています。
| 順 | 方式 | 弱いところ(CISA の表から) |
|---|---|---|
| 1 | パスキー・物理のセキュリティキー(FIDO/WebAuthn) | フィッシングに強い。通知の連打・電話番号の乗っ取りは効かない |
| 2 | 認証アプリのコード、番号を合わせる形の承認通知 | フィッシングには弱い。通知の連打には強い |
| 3 | 番号を合わせない承認通知 | 通知の連打と、うっかりの承認に弱い |
| 4 | SMS・電話・メールで届くコード | フィッシング、通信の仕組みの弱点、電話番号の乗っ取りに弱い。最後の手段 |
出典:Implementing Phishing-Resistant MFA|CISA(PDF)
CISA は同じ資料で、「While any form of MFA is better than no MFA」(どんな形の多要素認証でも、ないよりはいい)とも書いています。メールのコードでも、ないよりはずっとましです。
パスキーが強い理由
認証アプリのコードは、人が目で見て打ち込みます。だから、本物そっくりの偽のログイン画面に打ち込んでしまうと、その場で横取りされます。CISA の資料にも、偽のログイン画面にユーザー名・パスワード・認証アプリの6桁のコードを入れさせる手口が書かれています。
アメリカの国立標準技術研究所(NIST)の認証の指針も、手で打ち込む方式(認証アプリのコードや SMS のコード)は「フィッシングに強い」とは見なさない としています。打ち込んだコードが、どのサイトへのログインなのかに結び付いていないからです。
パスキーは、ログインする先のサイトと結び付いた鍵で本人を確かめるので、偽のサイトに入力させる手口が効きません。IPA も、「パスワードに代わる新たなログイン認証方法として、パスキー(脚注2)の利用を推奨します」 と書いています(ただし、サービスの側が対応している必要があります)。
出典:NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management|NIST(3.2.5 Phishing Resistance)/インターネットサービスへの不正ログインによる被害が増加中|IPA
認証アプリは、どれを使ってもいいのか
認証アプリが出す6桁のコードは、TOTP という共通の決まり(IETF の RFC 6238「TOTP: Time-Based One-Time Password Algorithm」)で作られています。Google のアプリでも Microsoft のアプリでも、パスワード管理アプリに付いている機能でも、仕組みは同じです。
違うのは、スマホを替えたり失くしたりしたときに引き継げるか です。
- クラウドに同期するアプリなら引き継げます。その代わり、同期先のアカウントが、すべてのコードの親の鍵 になります。そのアカウントをいちばん固く守ってください
- パスワードとコードを同じパスワード管理アプリに入れると便利ですが、そのアプリが破られると両方が取られます。大事なアカウントだけは、別のアプリに分けると安心です
CISA は、パスキーにすぐ移れない小さな会社には、認証アプリのコードか、番号を合わせる形の承認通知がいちばんの選択肢 だとしています(上の CISA の資料)。
見落としやすい弱点:アカウントを取り戻す手段
2段階認証を固くしても、「パスワードを忘れた」「スマホを失くした」ときの取り戻し方が SMS やメールだけのままだと、攻める側はそちらを使います。いちばん弱い扉が選ばれるからです。
- 予備のコード(バックアップコード)は印刷して、パソコンの外にしまう
- 取り戻し用に登録したメールアドレスと電話番号が、今も自分のものかを確かめる
- パスキーは、スマホとパソコンなど2台に入れておく(片方を失くしても入れるように)
Google・Microsoft・Apple・Dropbox・Stripe なら絶対に安全か
絶対に安全なサービスはない。ただ、破られるのは多くが「自分のアカウント」の側
大手のサービスは、ふつうの会社より何重にも守りを固めています。それでも、「絶対に安全」と言えるサービスはありません。
もう1つ大事なのは、サービスの側が守る範囲と、使う人が守る範囲が分かれている ことです。Microsoft の公式の文書は、クラウドの「共有責任」についてこう書いています。
すべてのクラウド デプロイの種類について、データと ID を所有します。
そして、どの使い方でも使う側が持ち続ける責任として、データ・使う端末・アカウント・アクセスの管理(多要素認証など) を挙げています。サービスがどれだけ堅くても、自分のアカウントの守りは、サービスが代わりにしてくれません。
サービスは「自分のアカウントを固くできるか」で見る
「どこなら安全か」より、そのサービスで次のことができるかを確かめます。
- パスキーやセキュリティキーを登録できる
- 知らない端末からログインされたら知らせてくれる
- ログインしている端末の一覧を見て、離れた所から切れる
- 誰が何をしたかの記録が残る
Apple・Google・Microsoft などの2段階認証(多要素認証)の設定の手順は、IPA がまとめています。載っていないサービスは、そのサービスのヘルプで確かめてください。
守る順番
- メールのアカウント:ほとんどのサービスの「パスワードを忘れた」は、メールに届きます。メールを取られると、ほかも全部取られます
- 「Google でログイン」などに使っている親のアカウント:これ1つで、たくさんのサービスに入れてしまいます
- お金に直結するもの:決済(Stripe など)、銀行、ドメインの管理、サーバー
- 預かりものがあるもの:GitHub、Dropbox などの共有の置き場所、お客さまのサーバー
1と2は、パスキーと予備をそろえます。3と4も、最低でも認証アプリにしておきます。
今日からやる順番
- メールと親のアカウントにパスキーを入れ、予備(2台目の端末か予備のコード)も用意する
- お金・ドメイン・サーバー・GitHub に、認証アプリの2段階認証を入れる
- パスワード管理アプリに移して、使い回しをなくす
- 預かっているサイトの一覧を作り、古いサイトや試しの物を消す
- 止まっている更新を入れ、使っていないプラグインを消す
- バックアップを別の場所に置き、戻す練習をする
- ファイルの書き換えに気づく仕組みと、ログインの知らせを入れる
- ここまでしたことを書き残す
外から見て分かる設定(HTTPS、セキュリティのヘッダー、見えてはいけないファイル、WordPress の公開の設定など)は、カツプロのセキュリティ診断 に URL を入れると、基準に照らして確かめられます。ログインの内側やプログラムの中身までは見られないので、上の一覧と合わせて使ってください。
自分が使っているサービスから「情報が漏れたかもしれない」と知らせが来たときの動き方は、「情報が漏れたかも」と言われたら?今日からできる身の守り方5つ に書いています。
まとめ
- 不正アクセスは 絶対には防げません。入られにくくし、広がらないようにし、早く気づき、早く戻す。国のガイドラインも、起きたあとの備えまで求めています
- 大手でも防げないのは、入口が多いこと、盗んだIDとパスワードでふつうにログインされること、人がだまされること、委託先から入られること、更新が間に合わないことが重なるからです
- 管理画面に入られると、用意された機能でそのまま持ち出される か、サーバーの中に入り込まれてデータベースのパスワードを読まれる かで、中身まで漏れます
- 小さな制作者は、自分が「委託先」だと自覚し、自分のアカウントの守り・持ち物の把握・更新・バックアップ から固めます
- 2段階認証は パスキー > 認証アプリ > 承認通知 > SMS・メール の順に強く、認証アプリはどれを使っても仕組みは同じです。取り戻し方の弱さにも気を付けます
- 大手のサービスでも、自分のアカウントの守りは自分の責任 です。メールと親のアカウントから固めましょう
参考にした資料
- サイバーセキュリティ経営ガイドラインと支援ツール|経済産業省
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について|警察庁(PDF)
- 不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(令和8年3月12日)|警察庁・総務省・経済産業省(PDF)
- 情報セキュリティ10大脅威 2026|IPA
- 安全なウェブサイトの作り方 - 1.1 SQLインジェクション|IPA
- インターネットサービスへの不正ログインによる被害が増加中|IPA
- 不正ログイン対策特集ページ|IPA
- Hardening WordPress|WordPress Developer Resources
- Implementing Phishing-Resistant MFA|CISA(PDF)
- NIST SP 800-63B-4|NIST
- RFC 6238 TOTP: Time-Based One-Time Password Algorithm|IETF
- クラウドでの共同責任|Microsoft Learn
(2026年10月16日に各ページを確かめた内容です)
この記事の著者・監修
カツ
カツプロ運営者のカツです! AI・Web関連から、日常のことなど、私目線の回答も交えながらお伝えします!
この記事をシェア