 カツプロ(ホーム)
 カツプロチャットAI
 カツプロ AI SEO
 サーバーウォッチ
 セキュリティ診断
 SEO診断
 AIO診断
 SNSアカウント診断
 MoteRaku
 デザインギャラリー
 画像ツール
 ファビコン生成
 OGPの見え方チェック
 文字の読みやすさチェック
 カツプロPR
 SNS文字数カウント
 Instagram画像分割
 QRコード作成
 レビュー
 名刺スキャン
 見積書・請求書
 電子印鑑作成
Studioで不正アクセス|利用者が今日やることと、WordPressに移るべきか
かつ
2026/10/16
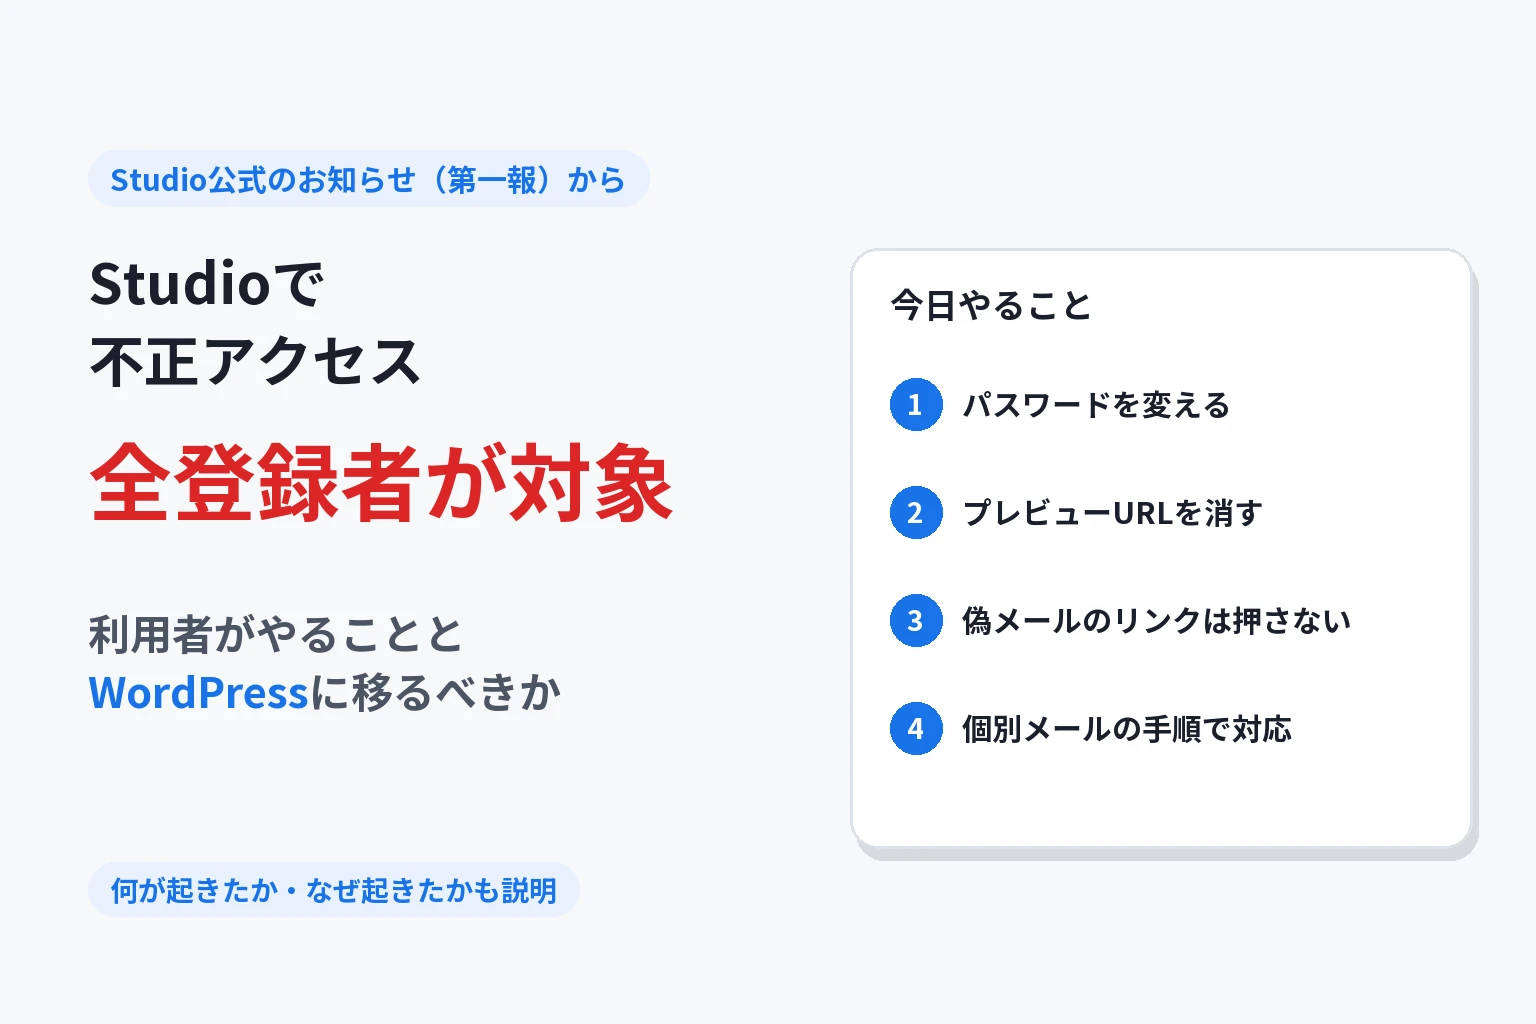
ノーコードでWebサイトを作れる「Studio」で、不正アクセスが起きました。2026年10月16日に、運営するStudio株式会社が「【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報)」を出しています。
お知らせによると、情報が漏れたかもしれない対象は Studioに登録しているすべての人 です。自分のサイトをStudioで作った人、制作会社にStudioで作ってもらった人は、まず中身を確かめておきましょう。
この記事では、公式のお知らせに書かれていることだけをもとに、何が起きたのか・なぜ起きたのか・利用者がやること をまとめます。後半では「これを機にWordPressに移った方がいいのか」も考えます。
出典:【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報)|Studio
まず結論:今日やること
- メールアドレスとパスワードでログインしている人は、Studioのパスワードを変える。同じパスワードをほかのサービスでも使っていたら、そちらも変える
- ライブプレビュー(公開前のページを見せるURL)を発行していたら、URLを削除する。まだ必要なら、削除してから新しく発行する
- Studioを名乗るメールやメッセージの リンクは押さない。Studioは、パスワードや認証情報をメールや電話で聞くことはないと書いています
- API連携・パスワード保護ページ・フォーム・カスタムプロキシ・Webhook通知を使っている人は、Studioから届く個別のメールを確かめて、その手順どおりに対応する
GoogleログインかFacebookログインだけを使っていて、Studioのパスワードを設定していない人は、パスワードの変更は要らないとされています。
何が起きたのか
時系列
公式のお知らせに書かれている流れは、次のとおりです(日本時間)。
| 日付 | できごと |
|---|---|
| 2026年9月30日〜10月1日 | 第三者による不正アクセス(今の時点で確認できている期間) |
| 2026年10月13日 | Studioの社内の調査で、不正アクセスを確認 |
| 2026年10月13日〜14日 | 弱点(脆弱性)を直し、入り込まれた道をふさぐ |
| 2026年10月16日 | お知らせ(第一報)を公開 |
不正アクセスがあったのは9月30日〜10月1日ですが、Studioが気づいたのは10月13日です。お知らせには、データを外から取り出せる状態が 「2026年10月14日に弊社が対処するまで続いておりました」 と書かれています。
漏れたかもしれない情報
お知らせでは、Studioに登録しているすべての人について、次の情報が漏れた可能性があるとしています。件数は、調べたうえで続報で出すとのことです。
| 種類 | 中身 |
|---|---|
| アカウントの情報 | ユーザー名、メールアドレス、ハッシュ化されたパスワードなど |
| サイトのデータ | デザインエディタ・CMSの内容、フォームに送信された内容、Google reCAPTCHA v3の設定、Webhook通知のURL |
| ライブプレビュー | 公開前のページを見るためのURL |
| 設定の中の認証情報 | API連携に登録した外部サービスのAPIキーやトークン、パスワード保護ページのパスワード、Googleスプレッドシート連携の認証情報、カスタムプロキシのプロキシキー |
「ハッシュ化」とは、パスワードを元に戻しにくい文字の並びに変えて保存するやり方です。Studioは、ハッシュから元のパスワードを割り出すのは難しいものの、その可能性を完全には否定できないため、変更をお願いしているとしています。
また、2022年12月〜2023年8月に、AIでサイトを作る機能「Studio AI」(最初の名前は「Auto」)の先行利用に申し込んだ人は、そのときのメールアドレス・ユーザー名・住んでいる国も漏れた可能性があります。Studioのアカウントを持っていない人も含まれていて、該当する人には個別に連絡するそうです。
実際に取られたのか
お知らせには 「実際に第三者に取得された事実は確認できておりませんが、取得されたものとみなして対応を進めております」 と書かれています。データの書き換えや削除は、今の時点では確認されていないそうです。
なぜ起きたのか
お知らせでは、原因を次のように説明しています。
第三者がStudioの一部機能の脆弱性を悪用して弊社のクラウド環境に不正にアクセスし、環境内のデータを外部から取得できる状態にしていたことを確認いたしました。
つまり、Studioというサービスそのものの弱点 を突かれたものです。利用者のパスワードが弱かったから起きた、という話ではありません。どの機能の弱点だったのかは、まだ書かれていません。原因の調べた結果と、二度と起こさないための対策は、続報で出すとしています。
暗号化していたのに、なぜ中身まで知られたのか
フォームの送信内容や外部サービスのAPIキーなどは、暗号化(鍵が無いと読めない形にすること)して保存していたものもありました。それでも、お知らせは 「復号に必要な鍵が同じ不正アクセスで読み出されたため、内容を知られた可能性があります」 としています。
たとえるなら、金庫に入れていたのに、金庫の鍵も同じ場所から持ち出されたような状態です。暗号化していても、鍵が同じ場所から取られれば守れない ことが分かる例です。
Studioの対応
お知らせに書かれている、Studio側の対応は次のとおりです。
- 弱点を直し、入り込まれた道をふさいだ。原因と、どこまで影響したかを調べている
- 決済やログインなどに使っていた社内の認証情報を新しいものに変えた。ほかの認証情報も順に無効にしたり変えたりしている
- 個人情報保護委員会への報告をはじめ、関係する機関への対応を進めている
- 外部の専門家の助言を受けながら、再発の防止に取り組む
続報で知らせるとしているのは、「対象になる人の範囲と件数」「二次被害(不正ログインや情報の悪用)があったか」「原因と再発防止策」の3つです。
利用者がやること(くわしく)
1. Studioのパスワードを変える
メールアドレスとパスワードでログインしている人が対象です。ほかのサービスで同じパスワードを使っている場合は、そちらも変えることを強くすすめる とされています。1か所から漏れたパスワードで、ほかのサービスにログインを試す手口があるためです。
手順:アカウントのパスワードを変更する|Studio Help
2. ライブプレビューのURLを消す
ライブプレビューは、公開前のページをお客さんや社内に見せるためのURLです。Studioは、発行済みのURLが特定されたことは確認していないものの、第三者に見られる可能性を完全には否定できないため、削除をお願いしています。削除したURLは開けなくなるので、まだ共有が必要なら削除してから新しく発行します。
手順:ライブプレビューのURLを削除する|Studio Help
3. Studioを名乗る偽のメールに気を付ける
大きな漏えいのあとは、その会社のふりをした偽のメール(フィッシング)が届くことがあります。Studioは、本件に関して送るメールに パスワードや認証情報の入力を求めるリンクが入ることはない としています。入力を求めるメールが来たら偽物と考えて、自分でブックマークからStudioを開きましょう。
4. 機能を使っていた人は、個別のメールの手順どおりに
次の機能を使っているプロジェクトのオーナーには、Studioから個別のメールが届いています。
| 使っている機能 | 案内されている対応 |
|---|---|
| API連携(Data Connect API・API連携(Beta)) | 外部サービスのAPIキーやトークンの切り替え |
| パスワード保護ページ | パスワードの変更 |
| フォーム | 送信内容についての連絡。Googleスプレッドシートに連携していたら、連携の解除 |
| カスタムプロキシ | 新しいプロキシキーへの切り替え |
| Webhook通知 | 通知先のURLの切り替え |
APIキーの「切り替え」は、Studioの画面だけでは終わりません。キーを出した側のサービス(外部のサービスの管理画面)で、古いキーを無効にして新しいキーを作る 必要があります。古いキーが生きている限り、漏れたキーで外部サービスを使われるおそれが残るためです。
個別のメールが届いていない、分からないことがある場合は、Studioの問い合わせ窓口に連絡します。ログインできる人は画面のヘルプアイコンから、ログインできない人や契約の管理だけを担当している人は専用のフォームからです。受け付けは24時間、回答は平日10:00〜18:00に順番に、とされています。
5. フォームで個人情報を集めていた会社は
ここは、サイトを運営している会社にとって大事なところです。漏れたかもしれない情報には 「フォームに送信された内容」 が入っています。お問い合わせフォームに、お客さんの名前・電話番号・相談内容などが送られていたなら、それも含まれます。
Studioのお知らせにも、フォームから情報を送った人には 「送信先のサイトの運営者からご案内がある場合があります」 と書かれています。つまり、お客さんへの案内は、サイトを運営している会社の側が考えることになる 場面があるということです。
個人のデータが漏れて、本人に害がおよぶおそれがあるときは、国の個人情報保護委員会への報告と、本人への通知が必要になる場合があります。委員会は、報告が要る場面として「不正の目的をもって行われた漏えい等が発生した事態」や「1,000人を超える漏えい等が発生した事態」などを挙げています。自分の会社が当てはまるかは、次のページで確かめ、分からなければ委員会の窓口に相談しましょう。
出典:漏えい等報告・本人への通知の義務化について|個人情報保護委員会
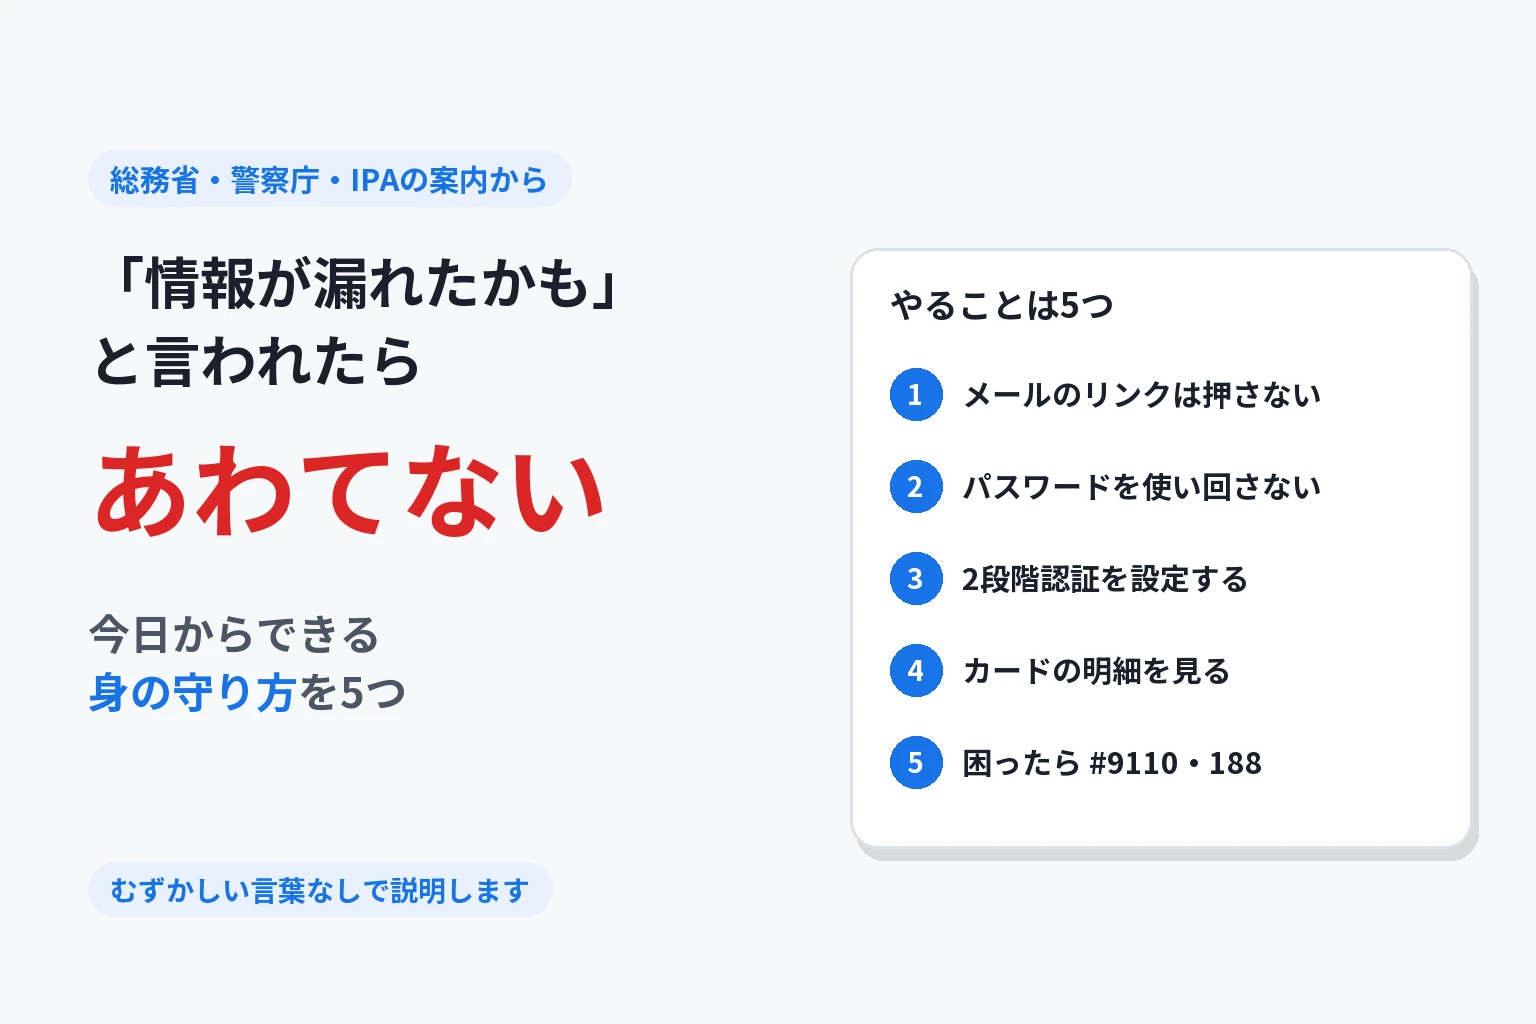
利用者として個人の身の守り方は、「情報が漏れたかも」と言われたら?今日からできる身の守り方 にまとめています。
これを機に、WordPressに移った方がいいのか
「Studioが危ないなら、WordPressにした方がいいのでは」と考える人もいると思います。結論から言うと、今回のことだけを理由に、あわてて乗り換える必要はない と考えます。理由は、WordPressに移っても「漏れない」わけではなく、守る役目を誰が持つかが変わる だけだからです。
違いは「誰が守るか」
| Studio(サービスを借りる) | WordPress(自分で置く) | |
|---|---|---|
| 弱点を直すのは | Studioの会社 | サイトを持つ人(自分・制作会社・保守の担当) |
| データの置き場所 | Studioの環境 | 借りているサーバー |
| 利用者の手間 | 少ない | 本体・テーマ・プラグインの更新、バックアップが要る |
| 起きたとき | 会社のお知らせを待ち、案内どおりに動く | 自分で気づき、自分で調べて直す |
WordPressの公式の資料にも、サーバー会社は土台を受け持つものの、「they are not responsible for the application you choose to install.」(自分で入れたアプリケーションには責任を持たない)と書かれています。そのうえで、WordPress本体を常に最新にすること、プラグインを更新すること、データベースを含めて定期的にバックアップを取ることを求めています。
出典:Hardening WordPress|WordPress Developer Resources
WordPressにも弱点は見つかります。たとえばWordPress 7.1.3では、公式に脆弱性7件が直されました(WordPress 7.1.3登場、脆弱性7件をすぐ直す更新)。更新を止めたままのWordPressは、それだけで危ない状態になります。
WordPressに向いている人・Studioのままでいい人
WordPressに移るのが向いているのは、こういう場合です。
- 本体・プラグインの更新とバックアップを、毎月だれかが必ずやれる(自分か、保守の契約をしている制作会社)
- 個人情報を多く集めるので、データをどこに置くか自分で決めたい
- 記事をたくさん書く、機能を足していくなど、サイトを長く育てたい
Studioのままでいいのは、こういう場合です。
- 更新やバックアップを続ける人がいない。この状態でWordPressに移ると、かえって危なくなります
- ページ数が少なく、たまに文章を直すくらい
- 今回のStudioの対応(続報の中身)を見てから決めたい
どちらを使うにしても、やっておくこと
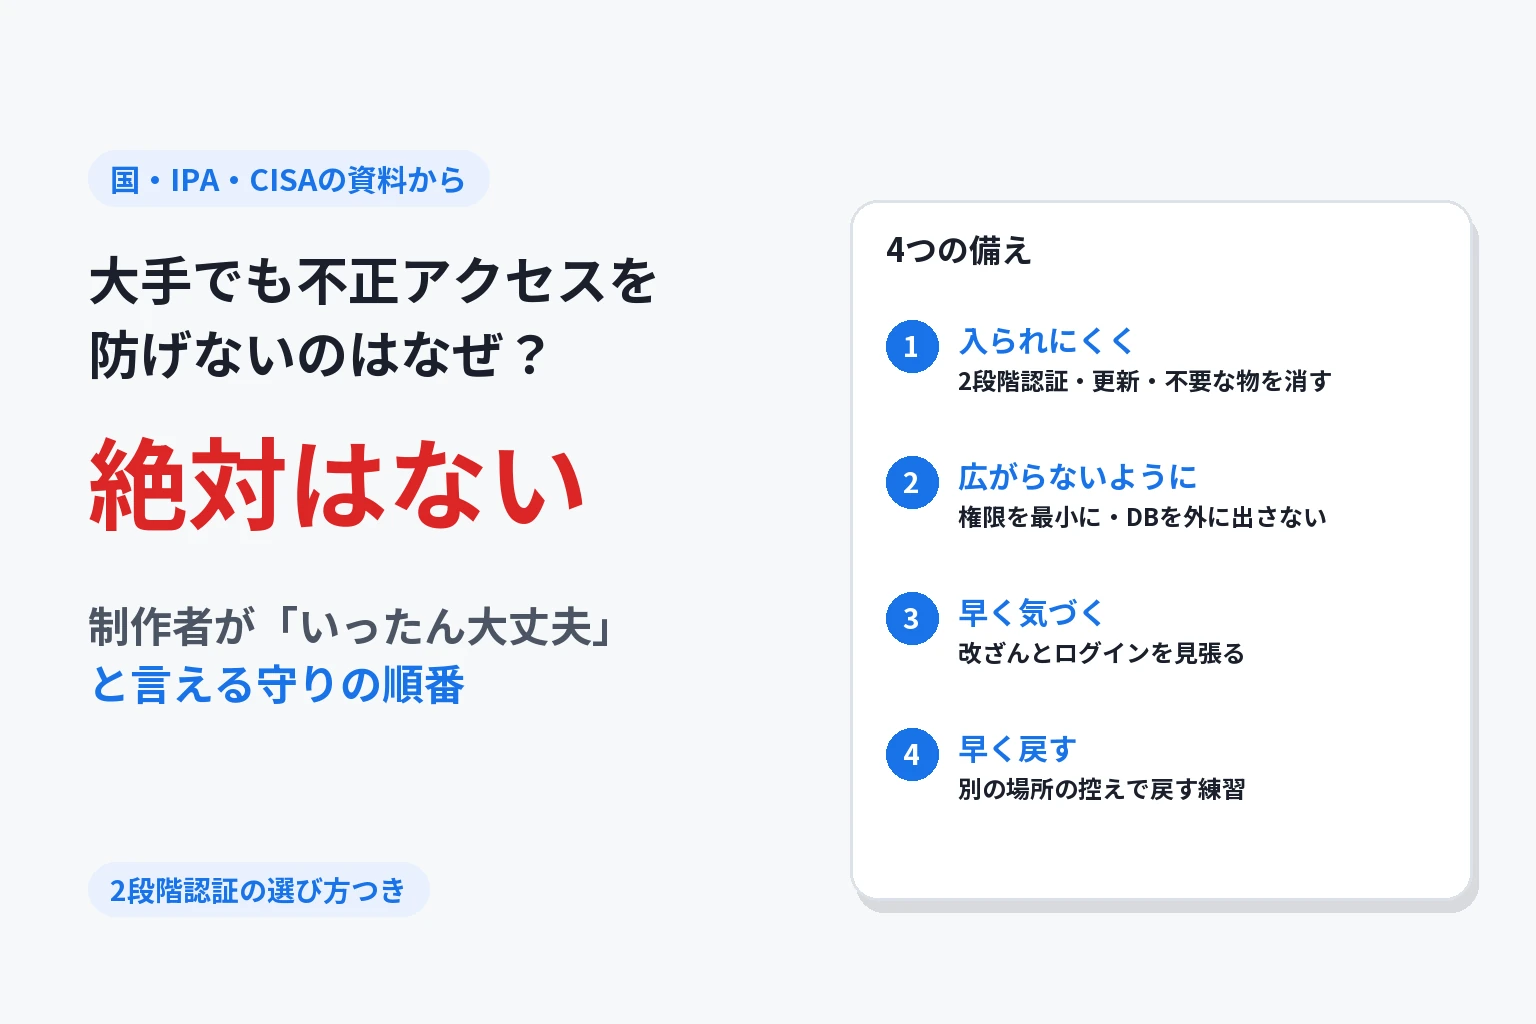
今回のことから分かるのは、サービスの側で漏れたときに、被害を小さくしておく工夫 が大事だということです。
- フォームで集めた情報を、サービスの中に貯めっぱなしにしない。メールで受け取ったら、要らなくなった分は消す
- 外部サービスのAPIキーは、必要な権限だけにしておく。漏れても、できることが少なければ被害も小さくなります
- パスワードは、サービスごとに別のものにする
- 公開前のページのURLは、使い終わったら消す
- だれがどのサービスにどんな情報を預けているか、一覧にしておく。今回のように「APIキーを切り替えて」と言われたとき、すぐ動けます
乗り換えるかどうかは、Studioが続報で出す「原因」と「再発防止策」を読んでから決めても遅くありません。まずは、今日のパスワード変更とライブプレビューの削除から始めましょう。
まとめ:今日やっておくこと
- Studioのパスワードを変える(同じパスワードを使っているほかのサービスも)
- ライブプレビューのURLを削除し、必要なら新しく発行する
- Studioから個別のメールが届いていないか確かめ、届いていれば手順どおりに対応する
- APIキーは、外部サービスの側で古いキーを無効にする
- フォームで個人情報を集めていたら、お客さんへの案内と、個人情報保護委員会への報告が要るかを確かめる
- Studioを名乗るメールのリンクは押さない
- Studioの続報(件数・二次被害・原因)を確かめる
参考にした資料
- 【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報)|Studio
- アカウントのパスワードを変更する|Studio Help
- ライブプレビューのURLを削除する|Studio Help
- 漏えい等報告・本人への通知の義務化について|個人情報保護委員会
- Hardening WordPress|WordPress Developer Resources
(2026年10月16日に各ページを確かめた内容です。Studioのお知らせは第一報で、続報で内容が変わることがあります)
この記事の著者・監修
カツ
カツプロ運営者のカツです! AI・Web関連から、日常のことなど、私目線の回答も交えながらお伝えします!
この記事をシェア