 カツプロ(ホーム)
 カツプロチャットAI
 カツプロ AI SEO
 サーバーウォッチ
 セキュリティ診断
 SEO診断
 AIO診断
 SNSアカウント診断
 MoteRaku
 デザインギャラリー
 画像ツール
 ファビコン生成
 OGPの見え方チェック
 文字の読みやすさチェック
 カツプロPR
 SNS文字数カウント
 Instagram画像分割
 QRコード作成
 レビュー
 見積書・請求書
 電子印鑑作成
PHPにまたCritical、11月19日夜に修正版|10月との違いと今やること
かつ
2026/11/19
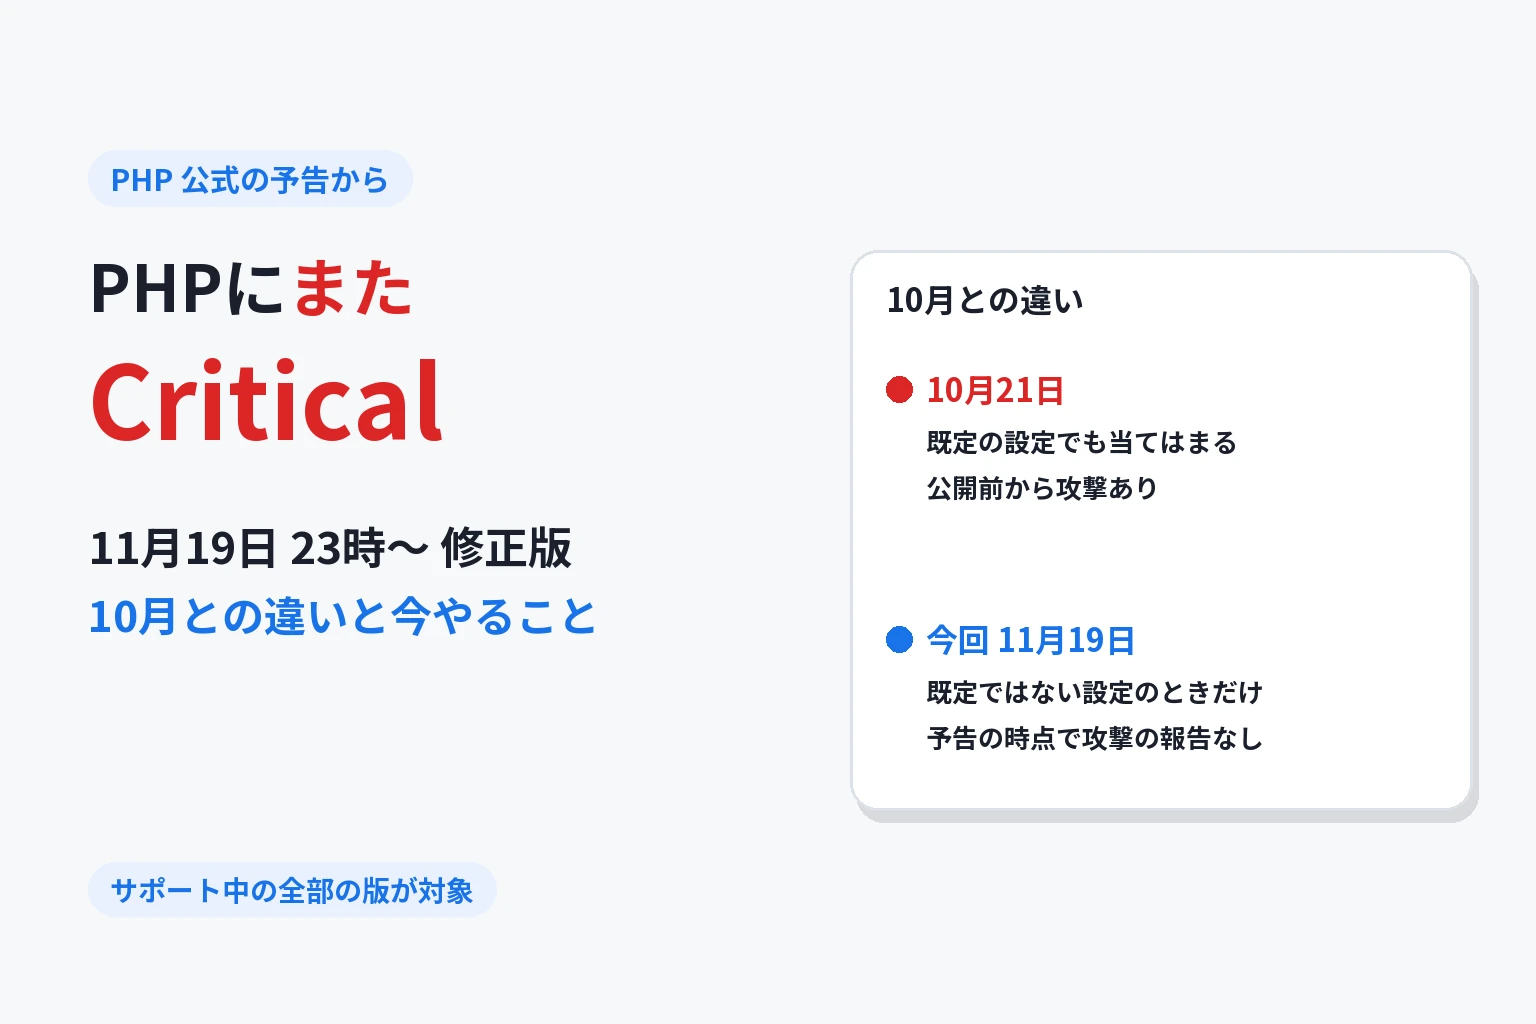
PHP の開発チームが、2026年11月19日(木)の夜に、サポート中のすべての PHP に向けたセキュリティの修正版を出す と予告しました。いちばん重い穴は「Critical(緊急)」です。
PHP は、10月21日にも、ログインなしで外からプログラムを動かされる穴を直したばかりです。「またか」と思った方も多いと思います。ただ、公式の予告を読むと、今回は10月とは事情がかなり違います。
この記事では、何が起きたか、発表の中身、10月21日のときとの違い、今やること を、PHP の公式の発表だけをもとにまとめます。情報は2026年11月20日3時(日本時間)の時点です。11月19日23時台に出た修正版の中身と、レンタルサーバーでの入れ替えの様子を追記しました。
まず結論
- 修正版は 11月19日 23時台(日本時間)に公開されました。直った版は 8.5.13・8.4.28・8.3.37・8.2.36 です。直した穴は17件で、そのうち7件が Critical です。公開の時点で、攻撃が観測されたという記載はありません。
- 今回の Critical は、既定ではない設定か、あまり使われない作りのときだけ当てはまる と、PHP 自身が書いています。既定の設定でも狙われた10月とは、ここが違います。ただし、PHP 8.5 だけの Critical が2件 あり、8.5 の既定の設定のままで当てはまるものもあります。
- やることは同じです。修正版に上げる。そして、自分のサイトで実際に動いている PHP の版を確かめる ことが大事です。
何が起きたか
PHP のセキュリティチームは、11月18日に次のように予告しました(要点を日本語にしています)。
- 2026年11月19日(木)14:00〜14:30 UTC(日本時間 23:00〜23:30)に、セキュリティの修正版を出す。
- これは 4週ごとの定例のリリースの一部 で、サポート中のすべての PHP に影響する穴を直す。
- いちばん重いものは CRITICAL。
- CRITICAL の問題は、既定ではない設定か、一般的でない作りを必要とする。
- 技術的な中身と、直した版の番号は、修正版と同時に公開する。すぐに上げられるよう準備してほしい。
つまり、どの穴か・どの版で直るかは、まだ発表されていません。この記事を書いている時点で分かっているのは、上の内容だけです。
出典:Upcoming Critical PHP Security Release|PHP
発表の中身(11月19日 23時台の公開)
PHP は11月19日(日本時間 23時台)に、次の修正版を出しました。どれも「セキュリティのためのリリース」で、使っている人はすべて上げるよう勧めています。
| 使っている版 | 直った版 |
|---|---|
| 8.5 | 8.5.13 |
| 8.4 | 8.4.28 |
| 8.3 | 8.3.37 |
| 8.2 | 8.2.36 |
直した穴は全部で17件です(Critical 7件・High 4件・Medium 6件)。公式のセキュリティ情報には、攻撃がすでに観測されたという記載はありません(11月19日23時15分の時点)。
出典:PHP 8.5.13 Released!|PHP、PHP 8.4.28 Released!|PHP、PHP 8.3.37 Released!|PHP、PHP 8.2.36 Released!|PHP、Security Advisories|php-src(GitHub)
Critical の7件(CVSS 9.2)
予告のとおり、7件とも 条件がそろったときだけ 当てはまります。ただし、「PHP の設定は既定のままでも、周りの作りしだいで当てはまる」ものもあります。
1. PHP-FPM:読み残したデータで、別のリクエストを紛れ込ませられる(CVE-2026-129289)
- 何が:送られてきたデータの読み残しが、次のリクエストとして扱われてしまう。ログインなしで、PHP のコードを動かされるおそれがあります。
- 当てはまる条件:PHP の前に置くサーバーが PHP-FPM との接続を使い回す設定 になっていること(nginx の
fastcgi_keep_conn on、Apache のenablereuse=onなど)。さらに、アプリが送られてきたデータ(php://input)を開いて、最後まで読まないこと。PHP 側の設定は既定のままでも当てはまります。接続を1回ごとに閉じる、標準の nginx・Apache の設定は当てはまりません。LiteSpeed(LSAPI)にも後片付けの誤りがありますが、プログラムを動かされるところまでは示されていません。 - 対象:8.2〜8.5 すべて
- 当座の対策:前に置くサーバーで、接続の使い回しを切る。PHP-FPM の受け口を外に出さない。
出典:PHP-FPM request smuggling through an unread HTTP request body|PHP(GitHub)
2. セッションの書き方と読み方の食い違い(CVE-2026-115560)
- 何が:ファイルのアップロードの進み具合を記録する機能が書いたデータを、別の形式で読むと、データの一部が「プログラムの部品」として読まれてしまう。アプリに使える部品があれば、プログラムを動かされます。
- 当てはまる条件:アップロードの進み具合の機能(
session.upload_progress.enabled)が有効で、セッションを書く側と読む側で形式(session.serialize_handler)が違うこと。同じセッションの置き場を、設定の違う別のアプリや処理と共有している場合も当てはまります。 - 対象:8.2〜8.5 すべて
- 当座の対策:使っていなければ
session.upload_progress.enabled=0を php.ini などの設定で 切る(アプリの中のini_set()では遅い)。修正版では、この機能が 既定で切 になります。ただし、設定で明示的に有効にしていると、その設定が優先されます。
出典:Session serializer mismatch can lead to remote code execution|PHP(GitHub)
3. セッションのファイルが書きかけで残る(CVE-2026-126714)
- 何が:セッションのファイルを書き直す途中で止まると、新しい中身と古い中身が混ざって残る。それを次に読むと、プログラムを動かされるおそれがあります。
- 当てはまる条件:PHP の既定のセッションの保存(
files)。攻撃者がセッションの中身に影響でき、書き込みを途中で止められ、アプリに悪用できる部品があること。 - 対象:8.2〜8.5 すべて
- 当座の対策:使っていなければアップロードの進み具合の機能を切る。外から来た大きな文字列をセッションに入れない。
出典:Partially overwritten session files can lead to remote code execution|PHP(GitHub)
4. 起動時の警告と、タイムゾーンの記憶(CVE-2026-129496)
- 何が:PHP の起動時に警告が出ると、解放済みのメモリを後で使ってしまう。細工したリクエストで、PHP の処理を落としたり、プログラムを動かされたりするおそれがあります。
- 当てはまる条件:起動時に警告が出ること(
date.timezoneの値の誤り、セッションの設定の非推奨の警告など)と、エラーを ファイルのerror_logに書く設定になっていること。PHP-FPM 自身のログだけなら当てはまりません。 - 対象:8.2〜8.5 すべて
- 当座の対策:起動時の警告の元になる設定の誤りを直し、PHP を再起動する。エラーの書き先を syslog などにする。
出典:Timezone cache use-after-free can lead to remote code execution|PHP(GitHub)
5. 8.5 だけ:エラー時の呼び出し履歴(CVE-2026-129474)
- 何が:重大なエラーのときに呼び出しの履歴を集める処理で、解放済みのメモリを使ってしまう。ログインなしで、プログラムを動かされることが確かめられています。
- 当てはまる条件:PHP 8.5 で、
fatal_error_backtraces=1(8.5 の既定)かつzend.exception_ignore_args=0(php.ini を置かないときの既定。PHP が配る本番向けの php.ini では 1)。アプリの中で__call()などの仕組みを通ること(Laravel のファサードなども当てはまり得る)。 - 対象:8.5 だけ
- 当座の対策:
zend.exception_ignore_args=1にして PHP を再起動する。またはfatal_error_backtraces=0にする。display_errors=0では防げません。
出典:Use-after-free in magic method backtraces can lead to remote code execution|PHP(GitHub)
6. 8.5 だけ:10月の直しの続き①(CVE-2026-129182)
- 何が:10月の修正(CVE-2026-109619)で直した、エラーの履歴の後片付けに、まだ抜けがあった。次のリクエストで解放済みのメモリを使い、処理が落ちる。プログラムを動かされるところまでは示されていません。
- 対象:8.5 だけ
- 当座の対策:
fatal_error_backtraces=0にして、PHP を再起動する。
出典:Use-after-free via repopulation of last_fatal_error_backtrace global after shutdown|PHP(GitHub)
7. 8.3 以降:10月の直しの続き②(CVE-2026-129481)
- 何が:セッションの後片付けが重大なエラーで途中で止まると、次のリクエストで解放済みのメモリを使ってしまう。処理が落ちるおそれがあります。プログラムを動かされるところまでは示されていません。
- 対象:8.3・8.4・8.5(8.2 には当てはまらない)
- 当座の対策:セッションの後片付けの中で重大なエラーを起こさない。PHP-FPM なら
pm.max_requests=1で、示された流れは防げる(そのぶん重くなる)。
出典:Use-after-free after interrupted session shutdown|PHP(GitHub)
High の4件
- PHP-FPM で root の権限を取られる(CVE-2026-129291・CVSS 8.8):すでに PHP の中でプログラムを動かせる人が、PHP-FPM の親(多くは root)の権限まで上がれる。
catch_workers_outputを有効にしている場合だけ(公式の Docker イメージは有効。ふつうの既定は無効)。当座はcatch_workers_outputを切る。出典:GHSA-jm4m-qfqx-967m - 外のサイトを読みに行くと、CPU を食いつぶされる(CVE-2026-127960・CVSS 8.7):
file_get_contents()などで、悪意のあるサーバーの返事を読むと、PHP が長く止まる。当座は、読みに行く先を信頼できる所に絞る。出典:GHSA-mmf9-xm3v-hg2x HTTPS://と大文字で書くと、暗号化されずに送られる(CVE-2026-128064・CVSS 8.2):file_get_contents()などに渡す URL のhttpsやftpsに大文字が入ると、暗号化なしで送ってしまう。当座は URL の頭を小文字にそろえる。出典:GHSA-f6gg-rchx-xw8j- Phar の署名のすり替え(CVE-2026-128090・CVSS 7.7):OpenSSL で署名した Phar ファイルを、別の中身にすり替えられる。署名つきの Phar を読み込むアプリだけ。出典:GHSA-68fq-fh7h-f8gr
Medium の6件
- php-cgi で
cgi.fix_pathinfo=1(既定)のとき、細工したリクエストで処理が落ちる・メモリが見える(CVE-2026-129538)。PHP-FPM と Apache の mod_php は当てはまらない。出典:GHSA-5j3f-64r7-f564 - PHP-FPM の状態の画面(status)を HTML で見ると、仕込まれたスクリプトが動く(CVE-2026-129292)。当座は状態の画面を切る。出典:GHSA-3mg3-cr28-46gc
- SOAP の機能で、処理が落ちる(CVE-2026-129506)・メモリの一部が見える(CVE-2026-15353)。出典:GHSA-4646-p932-gw34、GHSA-q23r-hr55-xmpg
- 8.4・8.5 の新しい DOM の機能で、処理が落ちる(CVE-2026-129501)。出典:GHSA-x8r7-mg3g-74hg
- 8.5 の新しい URI の機能で、とても長い URI が正しく扱えない(CVE-2026-129438)。出典:GHSA-mg3p-mxj9-g2mm
中身から言えること
- 予告どおり、Critical はどれも条件つき です。ただ、条件は「PHP の設定」だけではありません。1件目は 前に置くサーバーの設定、5件目は php.ini を置いていないかどうか で決まります。自分では「既定のまま」のつもりでも、当てはまることがあります。
- 8.5 を使っているなら、とくに急ぎ です。8.5 だけの Critical が2件あり、そのうち1件は、8.5 の既定の設定で、プログラムを動かされることが確かめられています。
- 10月の修正の続きが2件 あります(6件目・7件目)。10月の修正版に上げた人も、今回の版に上げる必要があります。
10月21日のときとの違い
10月21日の PHP の修正(8.5.12/8.4.27/8.3.36/8.2.35)と、今回の予告を並べました。
| 10月21日 | 今回(11月19日) | |
|---|---|---|
| 予告 | 前日(10月20日)に予告 | 前日(11月18日)に予告 |
| 出し方 | 重大な穴のための発表 | 4週ごとの定例のリリースの一部 |
| 重さ | Critical 2件(CVSS 9.2) | いちばん重いものが Critical |
| 穴の中身 | ログインなしで、外からプログラムを動かされる | 17件(Critical 7件)。PHP-FPM の接続、セッション、8.5 のエラー処理など |
| 当てはまる条件 | 既定の設定でも当てはまる(mod_php で攻撃を実証) | 既定ではない設定か、一般的でない作りのときだけ(周りのサーバーの設定や php.ini の有無しだいで当てはまるものもある) |
| 攻撃 | 公開の前に情報が漏れ、攻撃の通信が観測された | 公開の時点で、攻撃が観測されたという記載なし |
| 対象 | PHP で動くもの全部(PHP-FPM・mod_php・php-cgi など) | サポート中のすべての版 |
10月の2件は、アプリの中身が動き出す前、PHP が送られてきたデータを読む段階で狙われるものでした。そのため、WordPress のセキュリティのプラグインやメンテナンスモードでは防げませんでした。PHP は「更新だけが完全な対策」としていました。
出典:Security advisory: Critical remote code execution vulnerabilities, update now|PHP、RCE via OOM corruption|PHP(GitHub)、RCE via stale global state|PHP(GitHub)
違いから言えること
- 今回は、10月ほど慌てなくていい可能性が高い です。Critical の穴は「既定ではない設定」や「一般的でない作り」のときだけだと、公式が先に言っているからです。
- ただし、条件は PHP の前に置くサーバーの設定や、php.ini を置いているかどうか でも変わります(上の「発表の中身」を見てください)。自分で見えない所の設定もあるので、基本は上げる のが安全です。
今やること
1. 修正版が出る前:自分の PHP の版を確かめる
| こういうサイト | 版の見方 |
|---|---|
| WordPress | 管理画面の「ツール → サイトヘルス → 情報 → サーバー」 |
| レンタルサーバーの PHP のサイト | サーバーパネルの「PHP のバージョン設定」(ドメインごと) |
| VPS・自分で用意したサーバー | php -v と、OS のパッケージの版(Ubuntu なら `dpkg -l |
| 外注した・AI に作ってもらったシステム | 作った人や保守の会社に「PHP の版は何ですか」と聞く |
PHP 8.1 以前を使っているなら、今回も修正は出ません。 PHP がサポートしているのは 8.2・8.3・8.4・8.5 だけです。さらに、8.2 のサポートは2026年12月31日で終わります。8.2 以前を使っている場合は、8.3 以上への切り替えを計画してください。
2. 修正版が出たら:中身を読んで、上げる
- PHP の公式の発表で、どの穴が、どんな設定のときに当てはまるか を読みます。
- レンタルサーバー:PHP の本体はサーバー会社が入れ替えます。入れ替えのお知らせが出たら、サーバーパネルやサイトヘルスで、サイトが実際に修正版で動いているか を確かめます。
- VPS(Ubuntu・Debian など):OS が出す更新のパッケージを当てます。OS のパッケージは、PHP の版の番号(8.3.6 など)を変えずに直しだけを取り込むことがあります。番号だけで判断せず、OS のセキュリティのお知らせで確かめます。
- Docker で動かしている場合:元にしているイメージ(
FROM php:8.3-fpmなど)を新しくして、作り直します。
3. 10月の暫定策は、今もそのまま
10月の穴について、PHP は修正版に上げたあとでも、セッションのアップロード進捗の機能(session.upload_progress.enabled)を、使っていなければ切ることを勧めています。今回の修正とは別に、見直しておくと安心です。
出典:RCE via stale global state|PHP(GitHub)
カツプロ調べ:公開の前に洗い出してわかったこと
修正版の公開の前に、私たちが管理しているレンタルサーバー11台と VPS 3台で、PHP がどこで何の版で動いているかを洗い出しました。そこでわかったことです。
- ssh で見た PHP の版と、サイトで動いている版は別だった。 レンタルサーバーに ssh で入って
php -vを打つと、多くのサーバーで 8.0 など古い版が出ました。これは「コマンドの既定」で、サイトはサーバーパネルで選んだ版で動いています。版を確かめるときは、サイトの側(パネル・サイトヘルス)で見る のが確実です。 - 版を名指しした定期の処理は、入れ替えでは上がらない。 あるシステムで、定期の処理(cron)が PHP の古い版の置き場を名指しで使っていました。10月の修正の前の版です。サーバー会社が PHP を入れ替えても、名指しの処理は古いまま動き続けます。定期の処理の設定も、版の確認の対象に入れることにしました。
- サイト以外で動いている PHP もある。 VPS では、ホームページではなく、データベースの管理画面(外からは入れない設定)のためだけに PHP が動いていました。こういう所も OS の更新で一緒に上げます。
- 公開のあと、当てはまる設定を探したら、見つからなかった。 11台のレンタルサーバーと VPS で、php.ini・.user.ini・.htaccess を読み、今回の条件にかかる設定を探しました。セッションの形式はどこも既定(
php)で、アップロードの進み具合の機能を明示的に有効にしている所はありませんでした。date.timezoneはどこも正しい値で、エラーをファイルに書く設定もありませんでした。VPS の nginx は、PHP-FPM との接続を使い回さない設定(既定)で、catch_workers_outputも無効でした。ただし、レンタルサーバーの前に置かれているサーバーの設定は、サーバー会社の側にあり、こちらからは見えません。だから、修正版への入れ替えを待って確かめました。 - 入れ替えは、サーバー会社ごとに数時間の差があった。 修正版の公開(11月19日23時台)のあと、10分おきに各サーバーの PHP の版を見ました。外から版が見えるあるサイト(LiteSpeed のサーバー)は、11月20日0時40分ごろまでに修正版で動いていました。Xserver の10台は、8台が2時10分ごろ、残りの2台が2時50分ごろに、8.2〜8.5 のすべてが修正版(8.2.36・8.3.37・8.4.28・8.5.13)に替わりました。ロリポップのサイトも3時までに 8.3.37 で動いていました。一方、別のレンタルサーバー1社と、Ubuntu の VPS は、3時の時点でまだ替わっていません(Ubuntu は、直した版が出れば自動の更新で入る設定です)。同じ日の修正でも、どのサーバーがいつ替わるかは違う ので、サーバーごとに確かめます。
- 10月の学び:入れ替えから、実際に動くまで時間差がある。 10月は、サーバーの PHP の本体が修正版に替わってから、サイトが修正版で動き出すまで、約20分の差がありました。お知らせだけで安心せず、最後にサイトの版を確かめます。
30秒の動画でも見られます
10月との違いと、今やることを、30秒ほどのショート動画にまとめました。
まとめ
- PHP は 11月19日 23時台(日本時間) に、8.5.13・8.4.28・8.3.37・8.2.36 を出しました。直した穴は17件で、7件が Critical です。
- 今回の Critical は 条件がそろったときだけ 当てはまります。ただし、前に置くサーバーの設定や php.ini の有無でも決まるので、「既定のままだから大丈夫」とは言い切れません。8.5 を使っているなら、とくに急ぎ です。
- やることは 修正版に上げて、サイトで実際に動いている PHP の版を確かめる ことです。8.1 以前には修正が出ません。8.2 も12月31日でサポートが終わります。
関連記事:2026年10月の脆弱性まとめ|PHP・Node.js・Next.js・Laravelほか、放置した時の被害と対策/大手でも不正アクセスを防げないのはなぜ?制作者が先に固める守りの順番
この記事の著者・監修
カツ
カツプロ運営者のカツです! AI・Web関連から、日常のことなど、私目線の回答も交えながらお伝えします!
この記事をシェア