 カツプロ(ホーム)
 カツプロチャットAI
 カツプロ AI SEO
 サーバーウォッチ
 セキュリティ診断
 SEO診断
 AIO診断
 SNSアカウント診断
 MoteRaku
 デザインギャラリー
 画像ツール
 ファビコン生成
 OGPの見え方チェック
 文字の読みやすさチェック
 カツプロPR
 SNS文字数カウント
 Instagram画像分割
 QRコード作成
 レビュー
 名刺スキャン
 見積書・請求書
 電子印鑑作成
WordPress 7.1.3登場、脆弱性7件をすぐ直す更新
かつ
2026/10/07
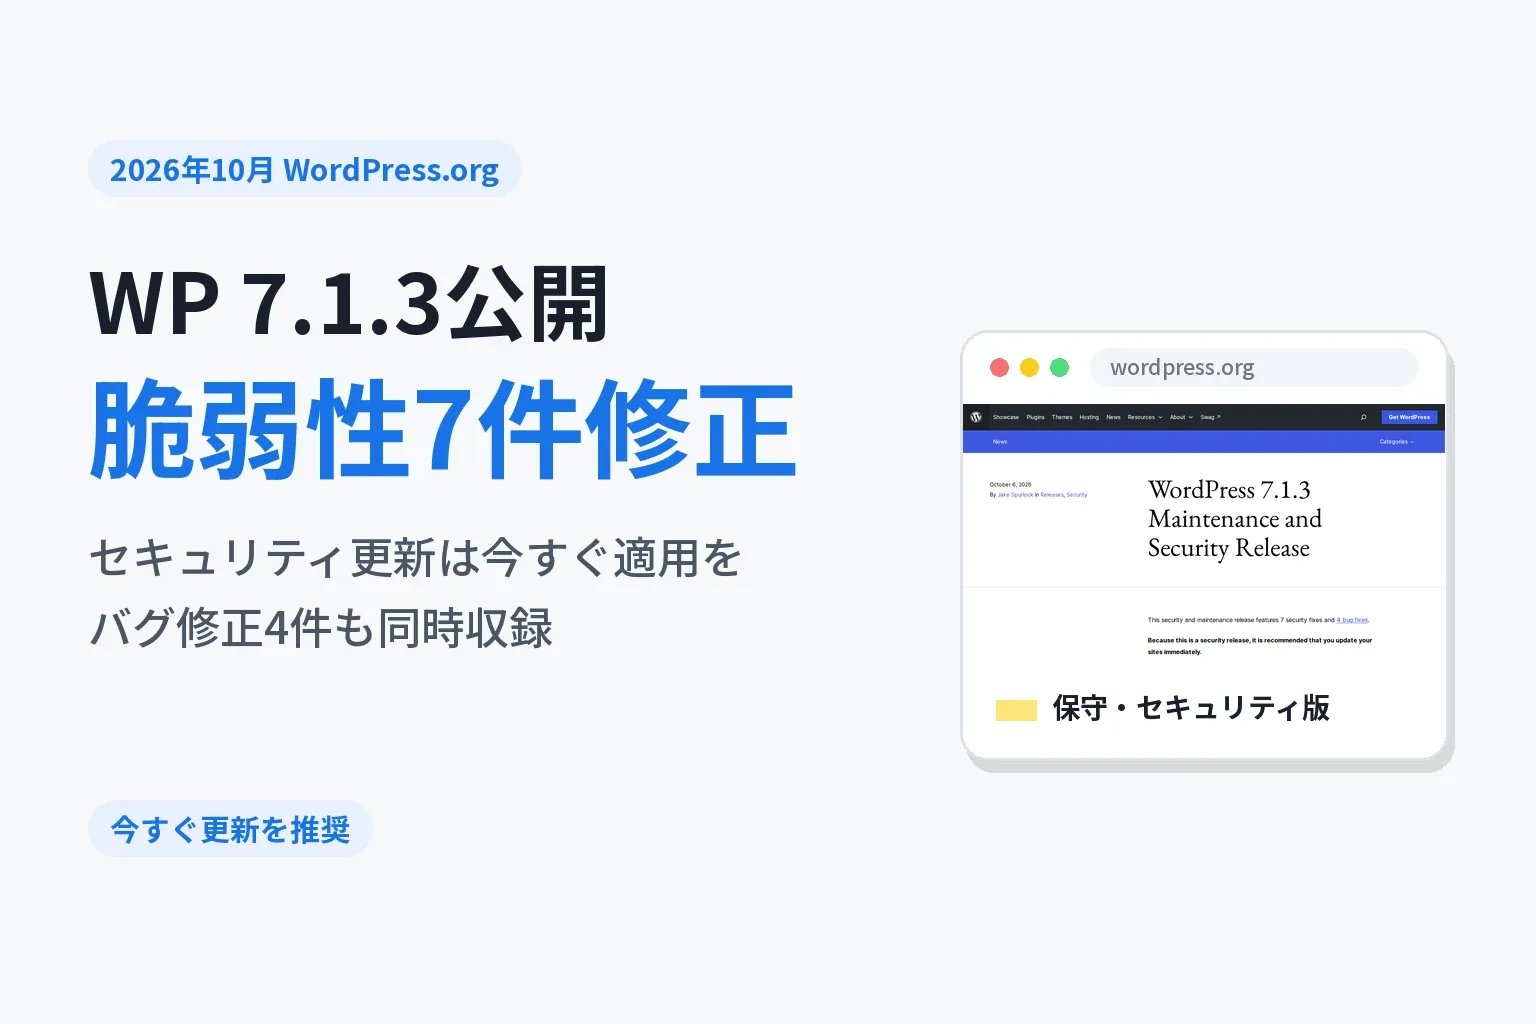
WordPressの保守・セキュリティリリース「7.1.3」が公開された。今回の更新では、セキュリティ修正が7件、バグ修正が4件おこなわれている(公式ページ)。
公式ページは「セキュリティリリースのため、ただちにサイトを更新することを推奨する」と明記している(公式ページ)。WordPress.orgからのダウンロード、または管理画面の「更新」から「今すぐ更新」を押すことで適用できる。自動バックグラウンド更新に対応したサイトでは、更新は自動的に始まる(公式ページ)。
修正された7件の脆弱性のうち3件は、Anthropicが報告したものだと公式ページに記載されている(公式ページ)。残りは、Trail of BitsのThomas Chauchefoin氏、PatchstackのAnanda Dhakal氏、Zhengyu Liu氏・Jingcheng Yang氏・Gavin Zhong氏、WordPressセキュリティチームのAlex Concha氏が報告した(公式ページ)。
3行でまとめると
- WordPress 7.1.3が公開され、セキュリティ修正7件・バグ修正4件が含まれる(公式ページ)。
- 管理画面からの「今すぐ更新」か、対応サイトなら自動更新で適用される(公式ページ)。
- 7件の脆弱性のうち3件はAnthropicが報告したものだった(公式ページ)。
何が起きたのか
WordPress 7.1.3は、保守とセキュリティの両方を目的としたリリースである。公式ページには、セキュリティ修正が7件、バグ修正が4件含まれると書かれている(公式ページ)。バグ修正の詳細な内容は公式ページには記載されていない。
| 区分 | 件数 |
|---|---|
| セキュリティ修正 | 7件 |
| バグ修正 | 4件 |
この件数は公式ページに記載されている内容である(公式ページ)。
変わったこと
直った脆弱性の内容
公式ページには、修正された7件の脆弱性の内容と報告者が一覧で示されている(公式ページ)。
| 種類 | 内容 | 報告者 |
|---|---|---|
| 保存型XSS | コメント管理画面。保留中のコメント経由で発生 | Thomas Chauchefoin氏(Trail of Bits) |
| DoS | WP_Http::make_absolute_url()メソッドの問題 | Anthropic |
| SQLインジェクション | WXRエクスポートでのSecond-order型 | Anthropic |
| 権限の弱さ | Author権限のユーザーが投稿をstickyにできる | Anthropic |
| 情報開示 | 非公開・未公開の投稿のコメントが未認証で見られる | Ananda Dhakal氏(Patchstack) |
| XSS | Imgurの埋め込みが脆弱 | Zhengyu Liu氏、Jingcheng Yang氏、Gavin Zhong氏 |
| 名前の衝突 | {status}_{type}フックに渡すパラメータが偽装可能 | Alex Concha氏(WordPressセキュリティチーム) |
以上の内容と報告者は、いずれも公式ページに記載されている(公式ページ)。
更新の方法
公式ページでは、WordPress.orgからのダウンロード、管理画面の「更新」から「今すぐ更新」を押す方法、自動バックグラウンド更新に対応したサイトでは自動的に更新が始まることが案内されている(公式ページ)。
小さな会社・Web制作者にはどう効くか
今回はセキュリティリリースなので、公式が「ただちに更新」と呼びかけている点を優先してよい(公式ページ)。自動更新に対応しているサイトなら特別な作業は不要で、放っておけば適用される。手動運用のサイトは、管理画面から「今すぐ更新」を押すだけで済む。
複数人で更新している会社やサイトでは、Author権限のユーザーが投稿を目立たせられてしまう脆弱性が直った点に注意したい(公式ページ)。執筆者権限を外部ライターなどに渡している場合、更新前はその権限で意図しない操作ができた可能性がある。更新後はその心配がなくなる。
コメント機能を使っているサイトでは、保留中のコメントを使った管理画面上のXSSと、非公開記事のコメントが外部から見えてしまう問題の2つが直った(公式ページ)。コメントを受け付けている制作案件では、クライアントへ「更新済みか」を確認する材料として使える。バグ修正4件の内容は公式ページに書かれていないため、ここでは触れない。
確かめたこと
2026年10月07日に公式ページを読み、本文に記載された「セキュリティ修正7件・バグ修正4件」という件数、7件の脆弱性それぞれの内容と報告者、WordPress.orgからのダウンロードおよび管理画面からの更新方法の案内を確認した。
まとめ
WordPress 7.1.3は、7件のセキュリティ修正と4件のバグ修正を含む保守・セキュリティリリースである。公式はセキュリティリリースのため即時更新を推奨している。報告された脆弱性のうち3件はAnthropicによるもので、Author権限での投稿操作やコメントの情報開示など、実際の運用に関わる内容が含まれていた。自動更新に対応していないサイトは、管理画面から早めに更新しておきたい。
出典
この記事の著者・監修
カツ
カツプロ運営者のカツです! AI・Web関連から、日常のことなど、私目線の回答も交えながらお伝えします!
この記事をシェア