 カツプロ(ホーム)
 カツプロチャットAI
 カツプロ AI SEO
 サーバーウォッチ
 セキュリティ診断
 SEO診断
 AIO診断
 SNSアカウント診断
 MoteRaku
 デザインギャラリー
 画像ツール
 ファビコン生成
 OGPの見え方チェック
 文字の読みやすさチェック
 カツプロPR
 SNS文字数カウント
 Instagram画像分割
 QRコード作成
 レビュー
 名刺スキャン
 見積書・請求書
 電子印鑑作成
「情報が漏れたかも」と言われたら?今日からできる身の守り方5つ
かつ
2026/10/10
通販やアプリ、ポイントサービスなどから「会員情報が外に漏れたかもしれません」というお知らせを、ニュースで目にすることがあります。自分が使っているサービスの名前が出てきて、「何をすればいいの?」と不安になった人もいるはずです。
情報が漏れるのは、使っている人のせいとは限りません。国の「インターネットの安全・安心ハンドブック」にも、「あなたに非がなくても流出は起こるのです。」 と書かれています。漏れること自体は防げなくても、漏れたあとに被害を広げない ためにできることはあります。
この記事では、総務省・警察庁・IPA(情報処理推進機構)などの公的機関が出している案内をもとに、ふだん気を付けることを、むずかしい言葉をなるべく使わずにまとめました。
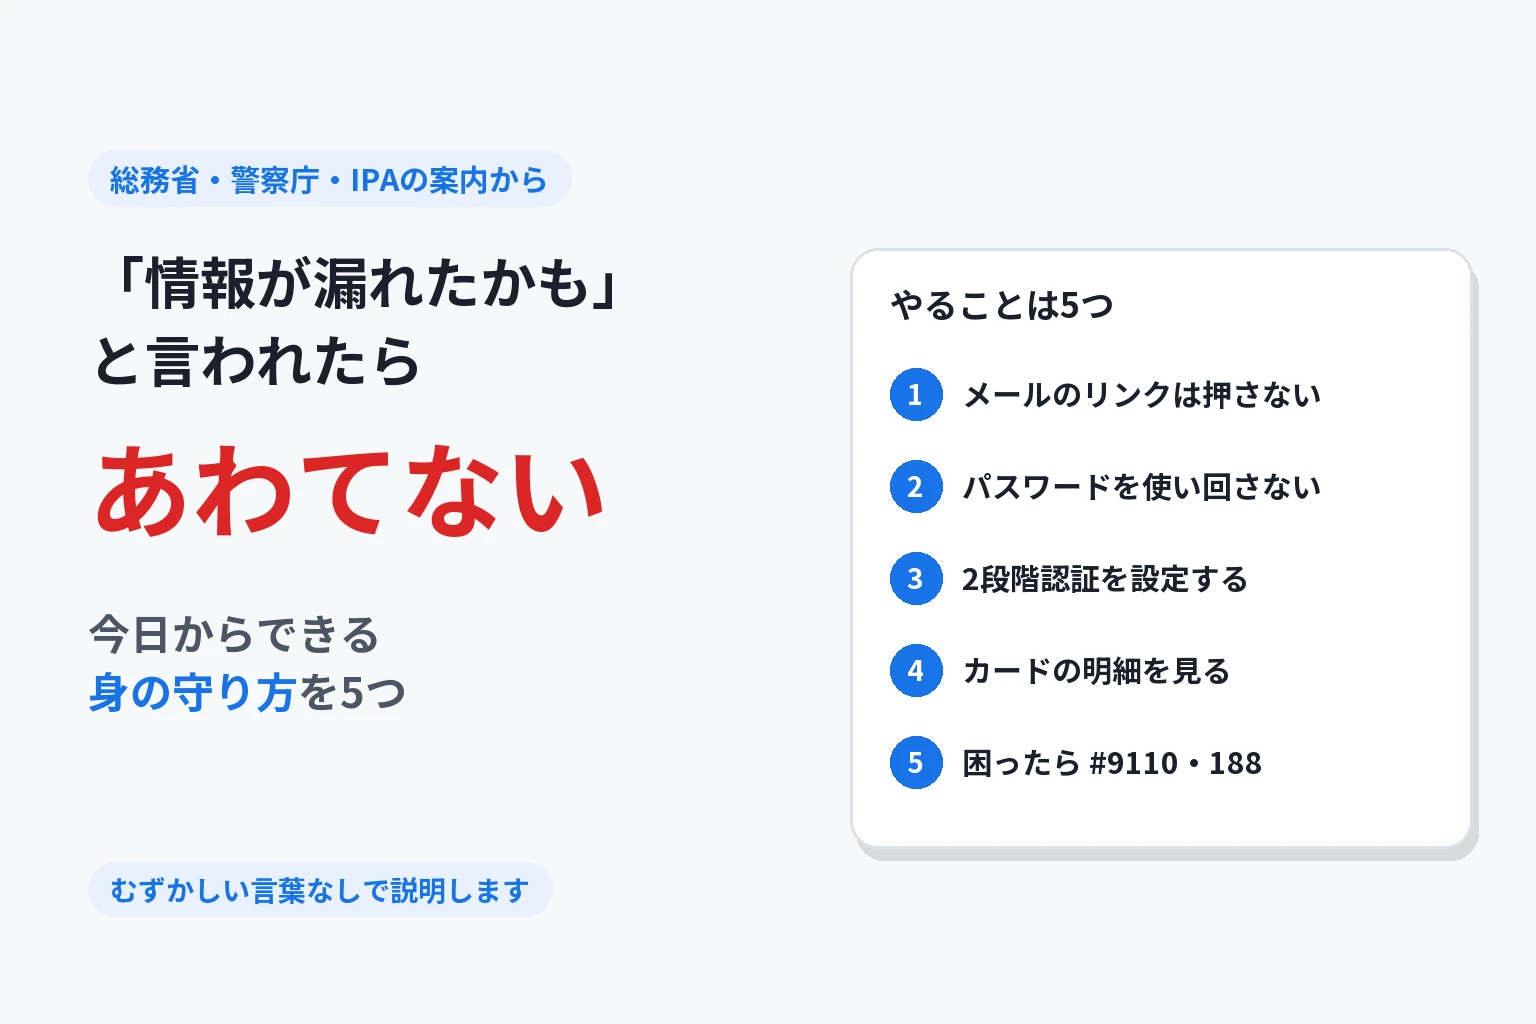
まず結論:やることは5つ
- 「情報が漏れました」「パスワードを再設定してください」というメールやSMSが来ても、本文のリンクは押さない。確かめるときは、自分で公式サイトか公式アプリを開く
- 同じパスワードを、いくつものサービスで使い回さない。1つ漏れると、ほかのサービスにも入られてしまう
- 2段階認証(パスワードのほかに、スマホに届く数字なども使ってログインする仕組み)を、できるサービスでは設定する
- クレジットカードの明細 をときどき見て、身に覚えのない支払いが無いか確かめる
- 困ったら一人で悩まず、警察の相談窓口(#9110)や消費者ホットライン(188) に相談する
1. 「漏れたかもしれない」というお知らせが来たら
会社には、本人に知らせる決まりがある
会社から個人の情報が漏れて、その人に害がおよぶおそれがあるときは、会社は国の個人情報保護委員会に報告し、本人にも知らせることになっています(2022年4月1日から)。知らせ方の例として、委員会は「文書の郵送」「電子メールの送信」を挙げています。本人に直接知らせるのがむずかしいときは、会社のホームページでの公表や、問い合わせ窓口を作ることで代えられます。
出典:漏えい等報告・本人への通知の義務化について|個人情報保護委員会
つまり、お知らせのメールが届くこと自体は、ふつうにあること です。気を付けたいのは、それにまぎれた偽物です。
「お知らせ」に便乗した偽のメールに気を付ける
漏えいのニュースが出ると、その会社のふりをした偽のメールやSMSが送られてくることがあります。国のハンドブックは、こう書いています。
サービス側を装ったパスワードリセットの通知は、流出事故に便乗したフィッシング詐欺などのよくある攻撃パターンです。
「フィッシング」とは、本物そっくりのメールやSMSで偽のサイトに連れて行き、IDやパスワード、カードの番号を入れさせる手口のことです。警察庁も、偽のメールの文面には「個人情報の漏えい」「不正アクセス検知」「取引の停止」など、あわてさせてログインさせようとするものが多い と注意を呼びかけています。
だから、お知らせが来たときは次の順で動きます。
- メールやSMSの中のリンクは押さない
- 自分で 公式サイト(ブックマークしてあるもの)か公式アプリ を開いて、本当にお知らせが出ているか確かめる
- 本当なら、公式サイトや公式アプリの中から パスワードを変える
出典:インターネットの安全・安心ハンドブック 第5章(PDF)|国家サイバー統括室/フィッシング対策|警察庁
国の機関の名前を使った電話やメールにも注意
「あなたの個人情報が漏れているので、削除してあげる」という電話が、国民生活センターを名乗ってかかってきたという相談が寄せられています。国民生活センターは、そのような電話をすることは絶対にない と言っています。個人情報保護委員会も、委員会の名前を使って金銭を求める不審なメールについて注意を呼びかけています。
出典:国民生活センターをかたるニセの電話やハガキにご注意ください|国民生活センター/個人情報保護委員会をかたる不審なメールについて|個人情報保護委員会
2. パスワードの使い回しをやめる
なぜ使い回すと危ないのか
あるサービスから漏れたIDとパスワードを使って、ほかのサービスにログインを試す手口 があります(総務省)。同じパスワードをいくつものサービスで使っていると、1か所から漏れただけで、ネット通販・SNS・メールなど、ほかのサービスにも入られてしまいます。
どうすればいいか
- サービスごとに、別のパスワードにする
- 長くする。総務省は「最低でも10文字以上」を目安にしています。覚えるなら、関係のない英単語をいくつかつなげて、間に数字をはさむ作り方も紹介されています
- 全部を覚えようとしない。スマホやブラウザ(ChromeやSafariなど)に付いている「パスワードを保存する機能」や、パスワードを管理するアプリを使うよう、総務省も警察庁もすすめています
- パスワードを 定期的に変える必要はない(総務省)。変えるのは、漏れたと分かったときです
出典:推測できる簡単なパスワードを利用しないようにしよう|総務省 国民のためのサイバーセキュリティサイト
3. 2段階認証を設定する
2段階認証は、パスワードを入れたあとに、スマホに届いた数字を入れる、指紋や顔で確かめる など、もう1つの方法でも本人かどうかを確かめる仕組みです(正式には「多要素認証」と呼ばれます)。
IPAは、2段階認証を設定していれば、IDとパスワードを盗まれても、それだけではログインできない と説明しています。銀行・通販・メール・SNSなど、大事なサービスから設定しておくと安心です。設定の場所はサービスごとに違うので、IPAが主なサービスの設定方法をまとめたページを用意しています。
サービスによっては「パスキー」という、パスワードの代わりになるログインの方法が選べます。IPAは、使えるならパスキーを使うことをすすめています。
ただし、2段階認証も万能ではありません。偽のサイトに入れた数字を、その場で本物のサイトに使ってしまう手口もあると、IPAや国のハンドブックが注意しています。2段階認証を設定したうえで、偽のメールのリンクを押さない ことが大切です。
出典:インターネットサービスへの不正ログインによる被害が増加中|IPA/不正ログイン対策特集ページ|IPA
4. 偽のメール・SMSは「見分けようとしない」
「本物か偽物か、見分け方を知りたい」と思うかもしれません。ですが、警察庁は、メールに出てくる送り主の名前やメールアドレスだけで本物かどうかを判断するのは むずかしい と書いています。IPAも、身に覚えのないメールやSMSは 見分けようとせず、基本は無視して削除する ようすすめています。
ふだんから次のようにしておくと、迷わずにすみます。
- よく使うサイトは ブックマーク(お気に入り) に入れて、そこから開く。公式アプリがあればアプリから開く
- ふだん人に教えない情報(パスワード、カードの番号、暗証番号など)を入れるよう求められたら、まず疑う。警察庁は「金融機関が、ID、パスワード等をメールやSMSで問い合わせることはありません。」と書いています
- 偽のメールやSMSは、開いただけでは被害は起きない ので、削除するだけで大丈夫です(IPA)
もし偽のサイトにIDやパスワードを入れてしまったら、すぐにパスワードを変えます。カードの番号を入れてしまったら、すぐにカード会社に相談 します(IPA)。
出典:フィッシング対策|警察庁/情報セキュリティ10大脅威 2026 個人編(PDF)|IPA
5. 漏れたあとに起きやすいことと、ふだん確かめること
IPAは、ネットのサービスから個人の情報を盗まれると、次のようなことが起きるとしています。
- 盗まれた情報が、悪い人たちの間で回されたり売られたりする
- 自分のメールアドレスに、偽のメールなどが送られてくる
- 盗まれたカードの情報が使われて、お金の被害が出る
そのため、ふだんから次のことをしておくと、早く気づけます。
- クレジットカードの明細を、ときどき見る。身に覚えのない支払いが無いか確かめる
- サービスに ログインの履歴 を見る画面があれば、知らない場所や時間のログインが無いか見る
- 使っていないサービスは退会する。会員登録のときは、入れなくてもよい項目は入れない
カードの情報を登録していたサービスから漏れたと分かったら、カード会社に連絡 します。同じパスワードをほかのサービスで使っていたら、そちらも変えます(警察庁)。
出典:情報セキュリティ10大脅威 2026 個人編(PDF)|IPA/不正アクセス対策|警察庁
6. 困ったときの相談先
| 相談先 | 何を相談するか | 連絡先・受付 |
|---|---|---|
| 警察相談専用電話 | 犯罪かもしれない、被害にあったかもしれない | #9110(平日 午前8時30分〜午後5時15分。都道府県警察で異なる) |
| 警察庁 サイバー事案の相談窓口 | ネットの被害の通報・相談 | オンラインの受付窓口(被害届は最寄りの警察署へ) |
| 消費者ホットライン | 契約や支払いのトラブル | 188(相談は無料。通話料はかかる) |
| IPA 情報セキュリティ安心相談窓口 | ウイルスや不正ログインなどの技術的なこと | 03-5978-7509(10時〜17時。土日祝日・年末年始を除く) |
| フィッシング対策協議会 | 偽のメール・SMSが来た | 報告の方法(リンクを押さずに、メールを転送する) |
今すぐ警察官に来てほしい緊急の事件・事故は、#9110 ではなく 110番 です(政府広報オンライン)。
出典:警察に対する相談は警察相談専用電話「#9110」番へ|政府広報オンライン/消費者ホットライン|消費者庁/情報セキュリティ安心相談窓口|IPA
まとめ:今日やっておくこと
- 大事なサービス(銀行・通販・メール・SNS)のパスワードが、ほかと同じになっていないか見る
- 同じなら、サービスごとに別の長いパスワードに変える。覚えずに、スマホやブラウザに保存する
- 2段階認証を設定する
- よく使うサイトをブックマークに入れる
- クレジットカードの明細を開いて、身に覚えのない支払いが無いか見る
- 使っていないサービスを退会する
「情報が漏れたかもしれない」というお知らせが来ても、あわてる必要はありません。リンクは押さず、自分で公式サイトを開いて確かめる。これだけで、多くの被害は防げます。
参考にした公的機関の資料
- 情報セキュリティ10大脅威 2026|IPA
- 情報セキュリティ10大脅威 2026 個人編(PDF)|IPA
- インターネットサービスへの不正ログインによる被害が増加中|IPA
- サイバーセキュリティ初心者のための三原則|総務省
- 推測できる簡単なパスワードを利用しないようにしよう|総務省
- フィッシング対策|警察庁
- 不正アクセス対策|警察庁
- インターネットの安全・安心ハンドブック|国家サイバー統括室
- 漏えい等報告・本人への通知の義務化について|個人情報保護委員会
(2026年10月9日に各ページを確かめた内容です)
この記事の著者・監修
カツ
カツプロ運営者のカツです! AI・Web関連から、日常のことなど、私目線の回答も交えながらお伝えします!
この記事をシェア